VESTI
PeopleSoft ponovo pod napadom
ShinyHunters ponovo masovno napada Oracle PeopleSoft. Mandiant upozorava da WAF pravila nisu zamena za zakrpu i proveru kompromitacije.
ShinyHunters ponovo masovno napada Oracle PeopleSoft. Mandiant upozorava da WAF pravila nisu zamena za zakrpu i proveru kompromitacije.
Kućni Wi‑Fi audit obuhvata ruter, WPA3, lozinke, ažuriranja, gostujuću mrežu i IoT uređaje, uz praktične provere koje traju manje od sata.
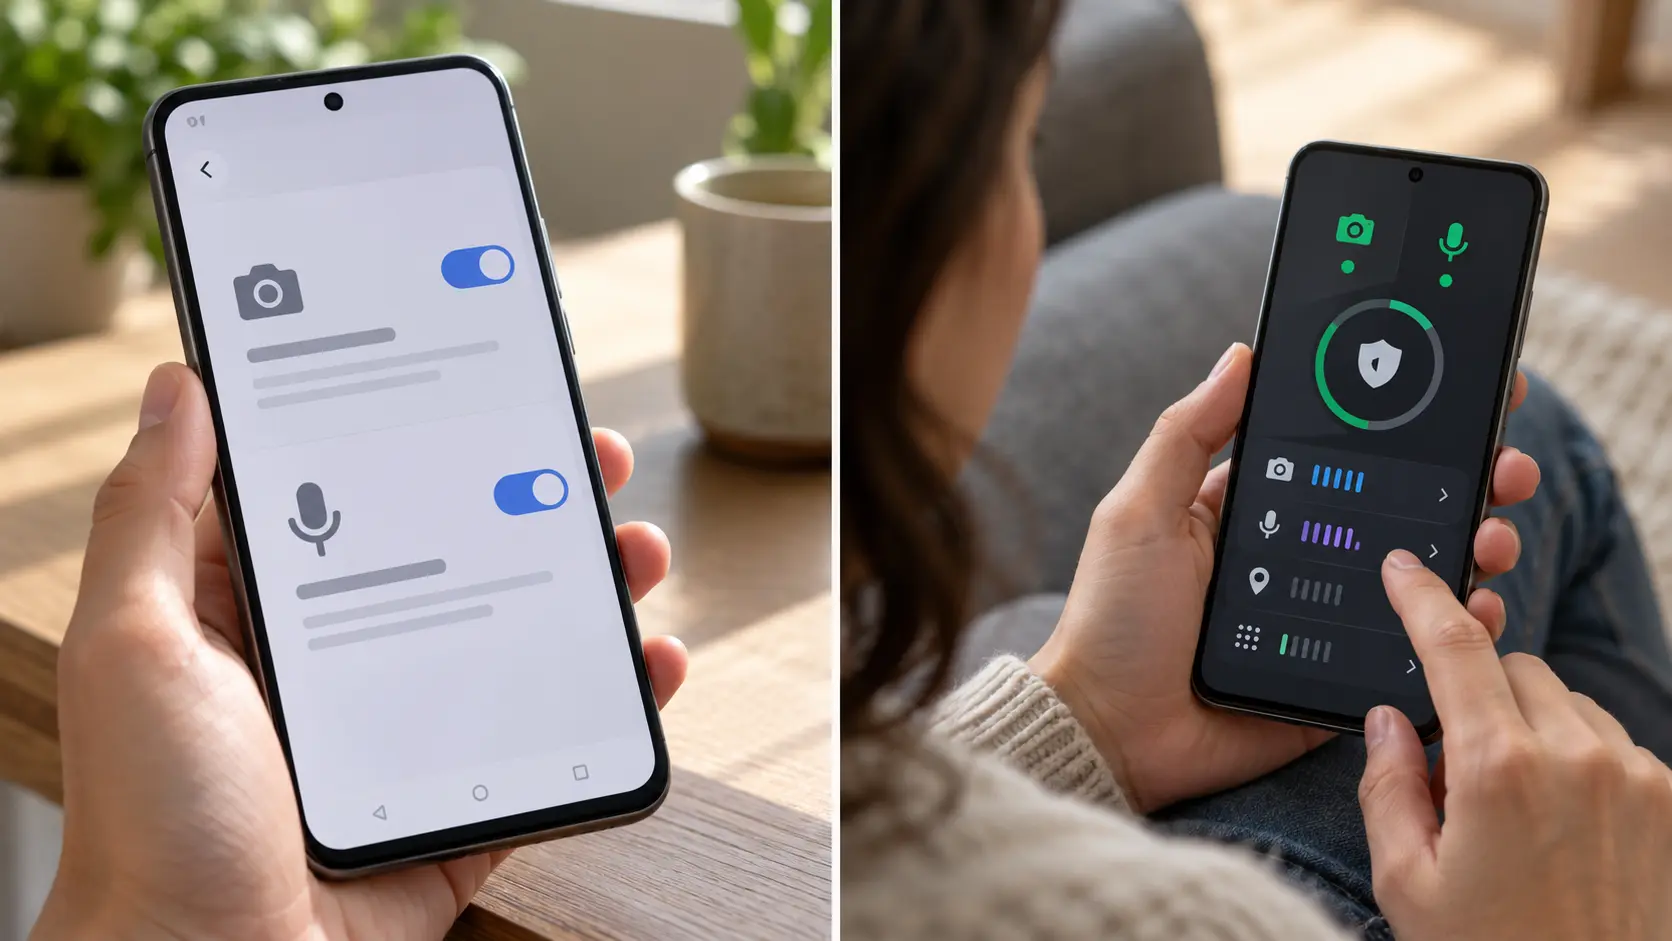
Praktičan vodič za pregled aplikacija, privremene dozvole i globalno isključivanje osetljivih senzora.
CISA je u KEV katalog dodala CVE-2026-85102, dok Check Point traži hitno instaliranje dostupnih zakrpa.
Windows Mark of the Web otkriva da je fajl stigao sa interneta. Pokazujemo proveru Zone.Identifier oznake i bezbednu upotrebu Unblock-File.
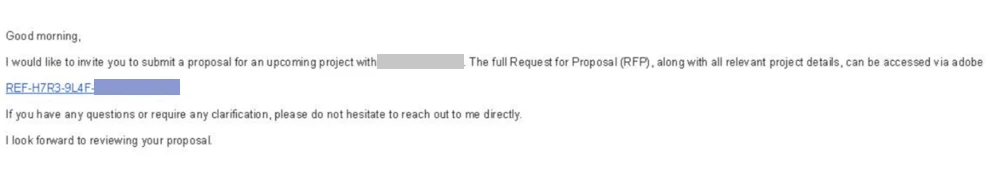
EvilTokens zloupotrebljava Microsoft device code prijavu i MFA. Objašnjavamo kako napad radi, šta proveriti i kako reagovati posle sumnjive potvrde.
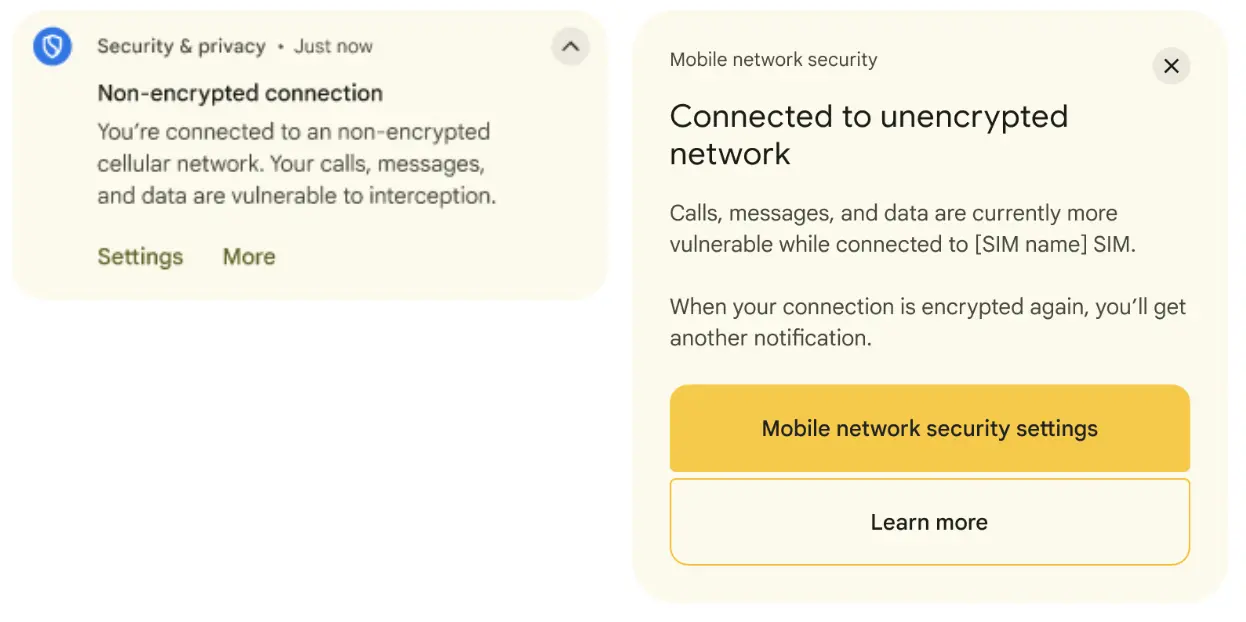
Android 17 donosi ECH, zaštitu lokalne mreže, transparentnost sertifikata i jaču odbranu od 2G SMS napada. Evo šta to znači u praksi.
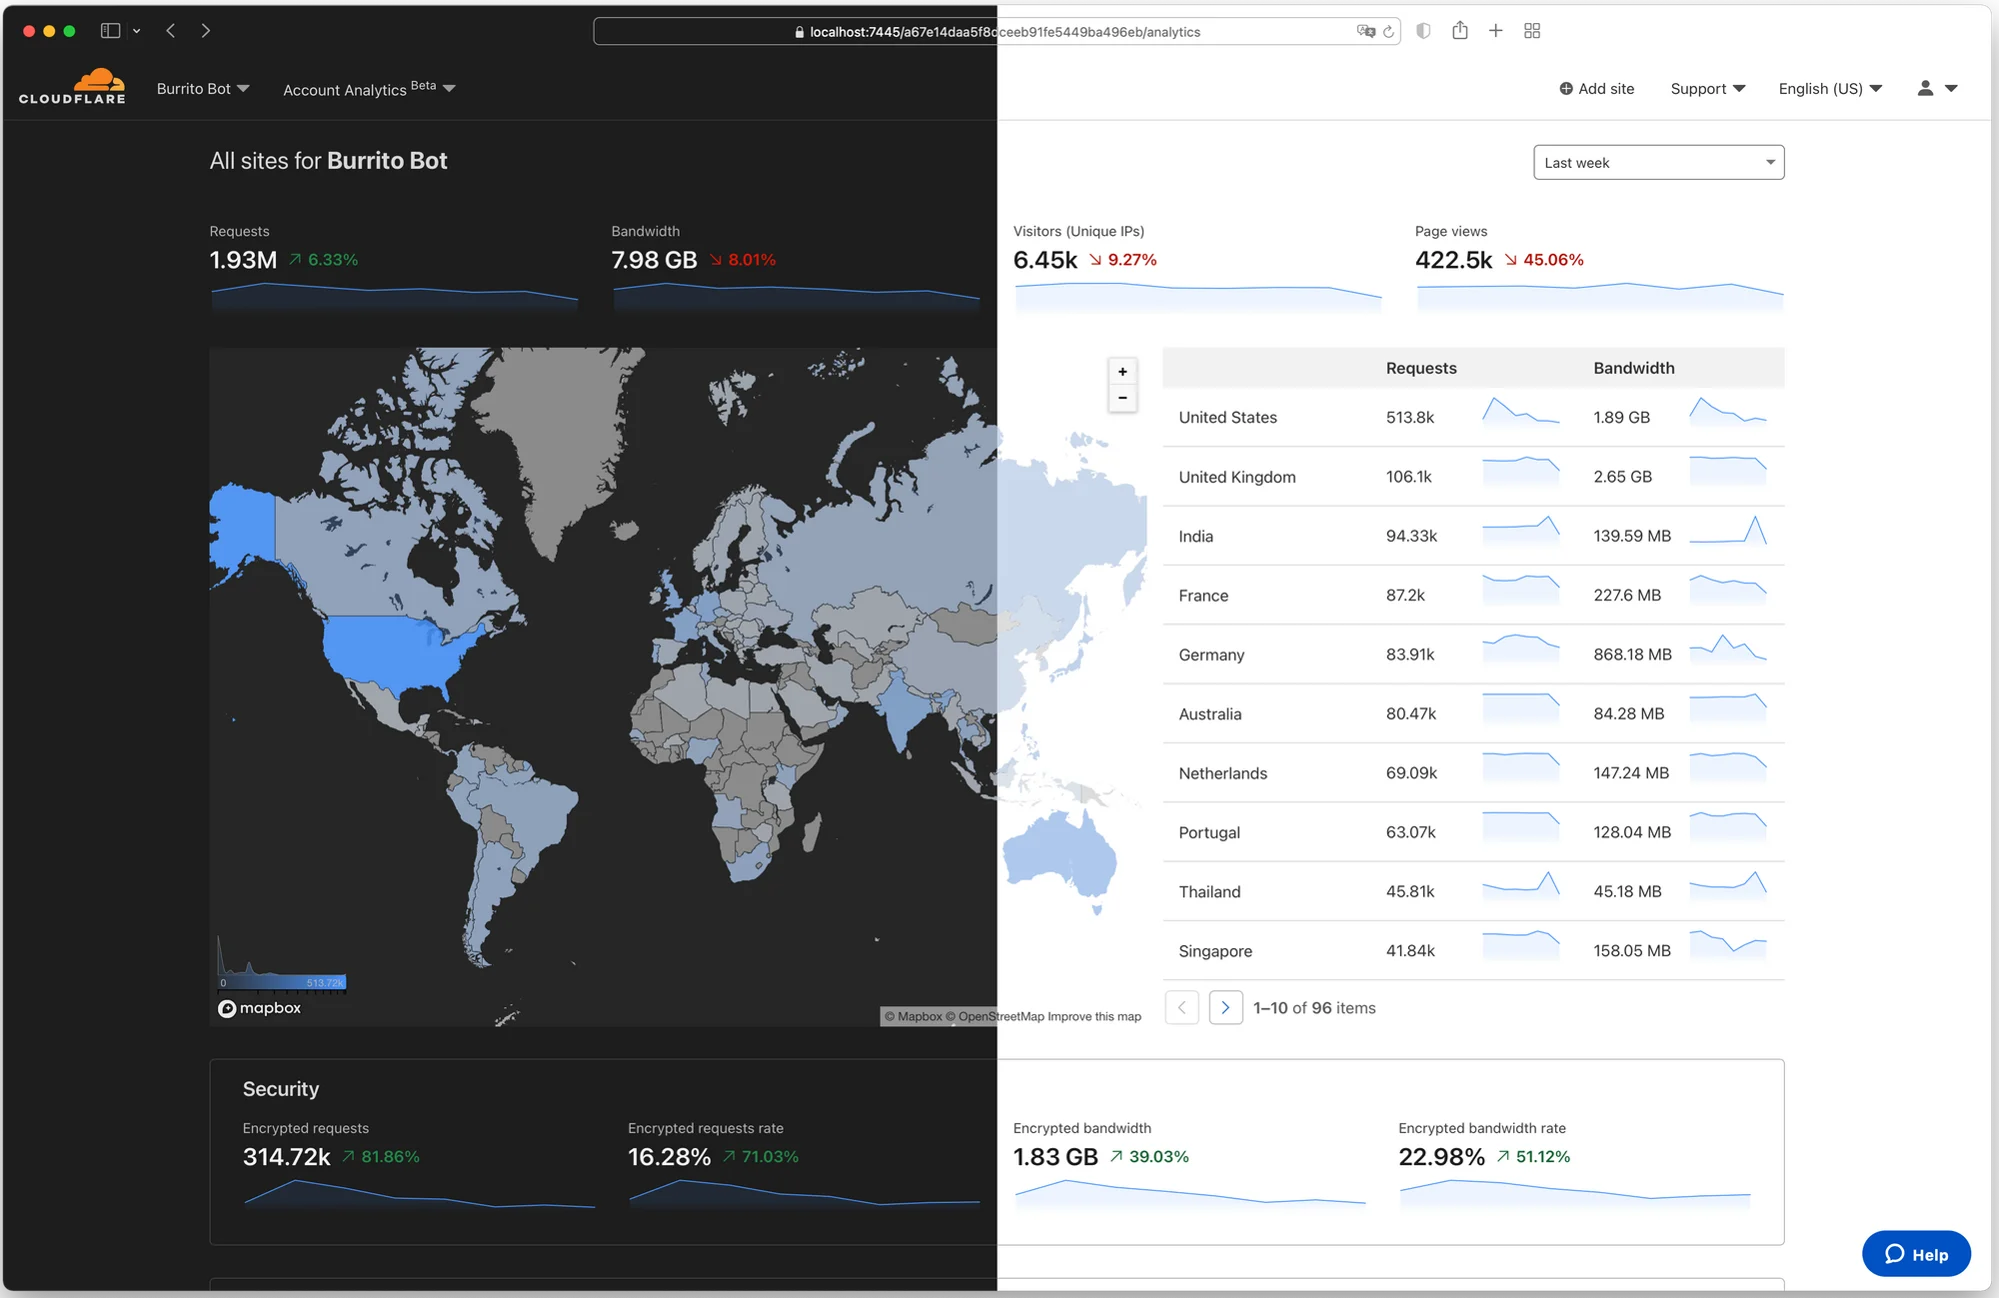
Cloudflare je pronašao osam zlonamernih JavaScript payloadova koje klasični skeneri uglavnom nisu označili. Objašnjavamo napade i praktične odbrane.
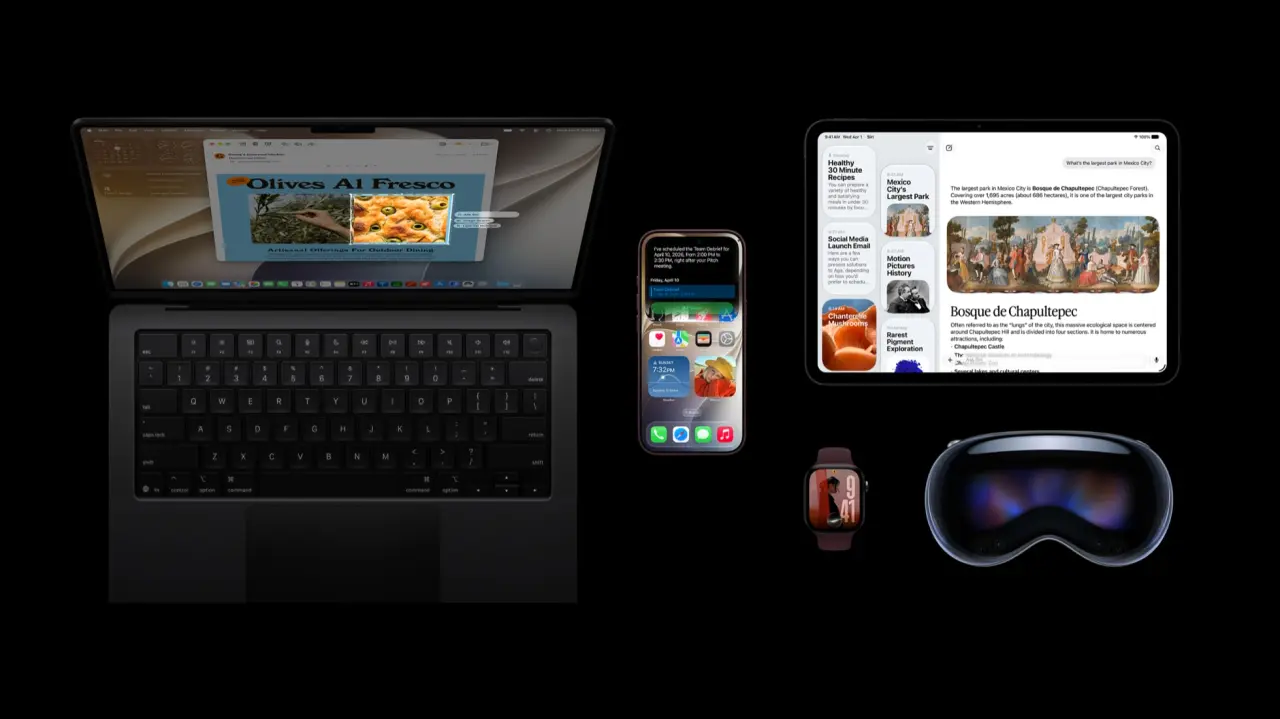
iOS 27 menja Screen Time, uvodi Ask to Browse i šira ograničenja komunikacije. Vodič pokazuje šta podesiti i koja ograničenja ostaju.
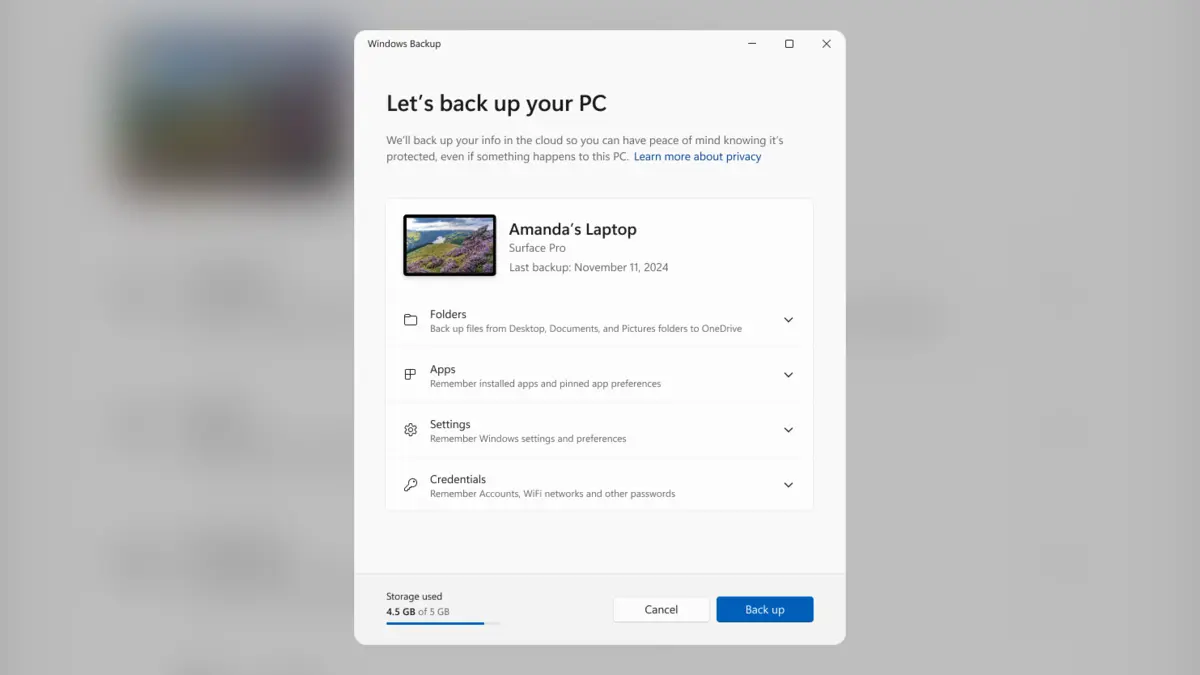
Windows backup vodič objašnjava lokalne i cloud kopije, pravilo 3-2-1, verzije fajlova i test oporavka koji potvrđuje da je kopija upotrebljiva.
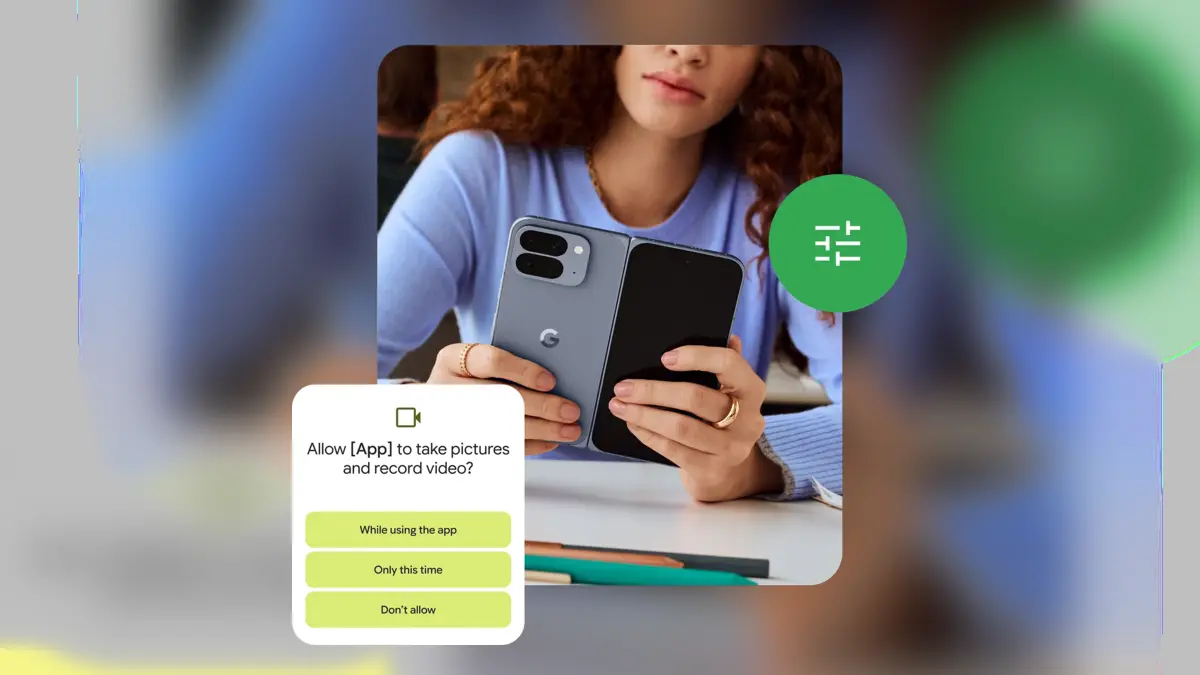
Android dozvole određuju pristup kameri, mikrofonu, lokaciji i fajlovima. Naučite kako da ih pregledate, ograničite i bezbedno testirate aplikacije.
Passkey menja lozinku kriptografskim ključem vezanim za domen. Objašnjavamo kako radi, zašto je otporniji na fišing i kako ga bezbedno uključiti.