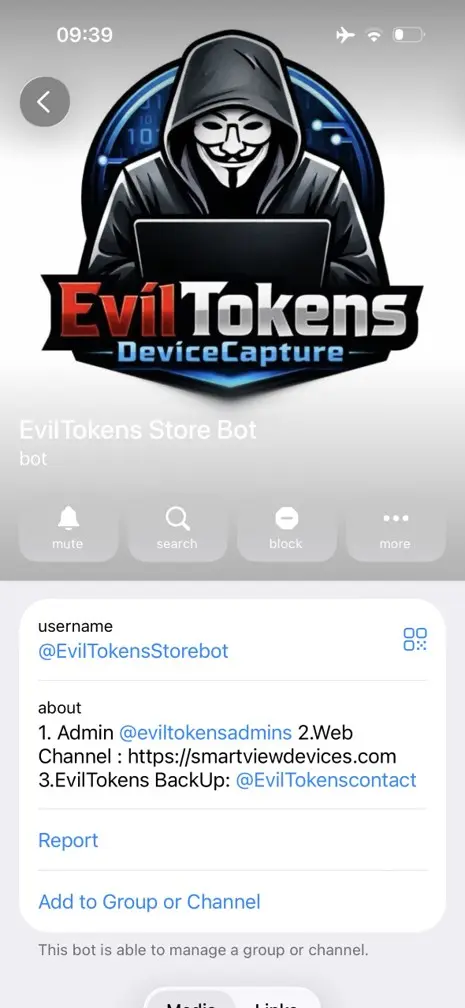
EvilTokens je phishing-as-a-service platforma koja zloupotrebljava legitimni Microsoftov postupak prijave kodom uređaja. Microsoft navodi da je ovaj servis od pojavljivanja u februaru 2026. pomogao napadačima da kompromituju više od 12.000 sandučića u preko 10.000 organizacija. Posebno je opasan zato što žrtva može završiti prijavu na pravoj Microsoft stranici i potvrditi MFA, a ipak nesvesno odobriti pristup sesiji koju je pokrenuo napadač.
Kako EvilTokens zaobilazi očekivanja o MFA zaštiti
Device code flow je legitimni OAuth mehanizam namenjen uređajima koji nemaju praktičan ekran ili tastaturu, kao što su televizori, konferencijski sistemi i pojedini štampači. Uređaj prikazuje kratak kod, a korisnik ga unosi u pregledaču na drugom telefonu ili računaru. Problem nastaje kada napadač pokrene zahtev za prijavu, pošalje kod žrtvi i predstavi ga kao obaveznu potvrdu dokumenta, glasovne poruke ili isteka lozinke.
Korisnik zatim može biti preusmeren na legitimni microsoft.com/devicelogin. Ako unese kod i potvrdi pristup, lozinka nije direktno ukradena, ali token odlazi sesiji koju kontroliše napadač. Zato poznat domen i uspešan MFA korak sami po sebi nisu dovoljni dokaz da je zahtev bezbedan. Najvažnije pitanje je: ko je pokrenuo prijavu i kojoj aplikaciji se odobrava pristup?
Industrijalizovan phishing sa 44 teme
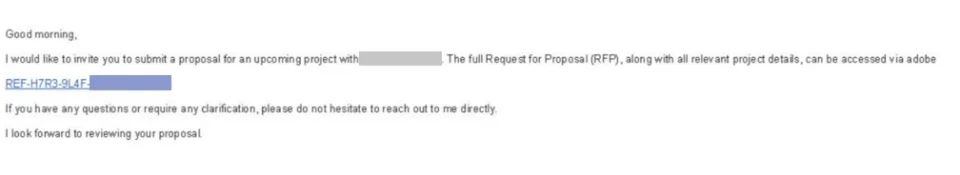
Prema istraživanju Microsoft Threat Intelligence tima objavljenom 22. septembra, EvilTokens je nudio gotove predloške, landing stranice, automatizovano praćenje žrtava i AI pomoć za prilagođavanje poruka ulozi primaoca. Microsoft je zabeležio 44 teme mamaca, uključujući fakture, zahteve za ponudu, deljene dokumente, eFax, govornu poštu i navodna obaveštenja o isteku lozinke.
Distribucija nije bila ograničena na jedan tip priloga. Kampanje su koristile direktne URL adrese, PDF dokumente, HTML fajlove, lažne CAPTCHA provere i višestruka preusmeravanja preko kompromitovanih domena ili uglednih cloud servisa. Takav lanac otežava jednostavno filtriranje na osnovu jedne domene i pomaže poruci da izgleda uverljivije.
Šta se dešava posle krađe tokena
Microsoft navodi da platforma omogućava pretragu kompromitovanih sandučića i izdvajanje finansijskih, izvršnih i administrativnih naloga. Napadači mogu da mapiraju organizaciju preko Microsoft Grapha, čitaju prepisku, traže podatke o fakturama i transferima i naprave pravila u Inboxu koja skrivaju nove poruke. U pojedinim incidentima registrovan je i novi uređaj radi dugotrajnijeg pristupa.
To objašnjava zašto promena lozinke nije uvek dovoljna prva reakcija. Ako postoji sumnja na ovakav napad, administrator treba da privremeno onemogući nalog, opozove sesije i refresh tokene, proveri registrovane uređaje i pregleda nova pravila u sandučetu. Microsoft upozorava da postojeći access token može ostati aktivan do sat vremena i posle standardnog opoziva sesije.
Kako prepoznati i zaustaviti napad
- Ne unosite device code koji ste dobili neočekivanim emailom, PDF-om ili porukom.
- Na Microsoft ekranu proverite tačan naziv aplikacije kojoj dajete pristup.
- Ako zahtev nije pokrenut na uređaju koji upravo povezujete, izaberite Cancel.
- Organizacije treba da blokiraju device code flow gde nije potreban i ograniče izuzetke na posebne naloge uređaja.
- Posle sumnjive potvrde odmah obavestite administratora; ne čekajte da stigne upozorenje o promeni lozinke.
Microsoft preporučuje Conditional Access, Safe Links, naprednije anti-phishing politike, upozorenja za sumnjiva Inbox pravila i metode prijave otporne na phishing, poput FIDO ključeva i passkeys sistema. Važno je ipak razumeti granicu: passkey štiti tajnu za prijavu, ali korisnik i dalje može odobriti pogrešan OAuth zahtev ako ne proveri aplikaciju i kontekst.
Microsoft je poremetio deo infrastrukture
Microsoftov tehnički izveštaj navodi da je Digital Crimes Unit sa partnerima učestvovao u koordinisanom prekidu infrastrukture korišćene za EvilTokens. To smanjuje trenutni kapacitet konkretne usluge, ali ne uklanja samu tehniku. Device code phishing može biti ponovljen drugim alatima, domenima i predlošcima, pa organizacije ne treba da tretiraju uklanjanje jedne platforme kao trajno rešenje. Kontrole pristupa, obuka korisnika i praćenje anomalnih OAuth prijava ostaju važni i posle gašenja dela infrastrukture.
Za praktičan pregled drugih znakova prevare pročitajte naš vodič Internet prevare u Srbiji — vodič zaštite. EvilTokens pokazuje da moderna phishing poruka više ne mora da sadrži lažnu formu za lozinku: dovoljno je da korisnika navede da legitimnom servisu potvrdi zahtev koji nikada nije sam započeo.