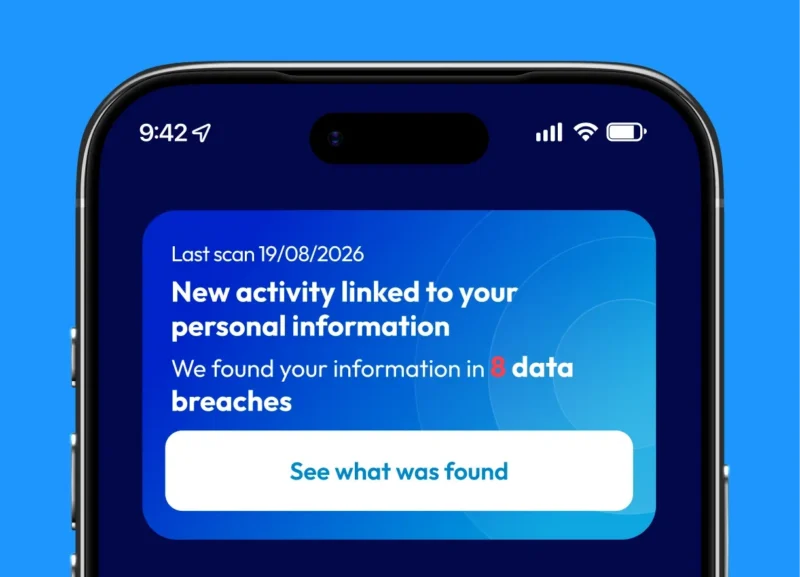
NETGEAR Armor nadzor dark weba proširuje zaštitu sa kućne mreže na praćenje kompromitovanih ličnih podataka. Funkcija Dark Web Monitoring proverava e-adrese, brojeve telefona i druge podatke koje korisnik dobrovoljno doda, tražeći podudaranja u poznatim curenjima, bazama kompromitovanih naloga i izvorima sa dark weba. Ako pronađe trag, šalje upozorenje i predlaže sledeće korake.
Ključne tehničke tvrdnje proverene su u zvaničnoj NETGEAR Armor stranici.
Šta donosi NETGEAR Armor nadzor dark weba
NETGEAR navodi da servis kontinuirano analizira verifikovane podatke o curenjima. U zavisnosti od incidenta, povezani zapisi mogu sadržati korisničko ime, lozinku, ime, broj telefona ili druge lične informacije. Važno je razumeti razliku između praćenja i pretraživanja interneta u realnom vremenu: ovakvi servisi se oslanjaju na prikupljene i potvrđene skupove kompromitovanih podataka.
Funkcija je deo NETGEAR Armor ponude i pokreće je Bitdefender. Kada se pojavi podudaranje, upozorenje treba da objasni koji podatak je izložen, gde je primećen i koje radnje imaju prioritet. To može biti promena lozinke, uključivanje višefaktorske autentifikacije ili dodatna provera aktivnosti naloga.
Šta Dark Web Monitoring ne može da uradi
Servis ne može da ukloni podatke sa tuđih servera, foruma ili arhiva curenja. Ne može ni da spreči incident u kompaniji kojoj ste ranije dali podatke. Njegova vrednost je u ranijem saznanju i jasnijem redosledu reakcije. Ako je ista lozinka korišćena na više mesta, jedno upozorenje može da ukaže na rizik za čitav lanac naloga.
Upozorenje takođe nije dokaz da je neko već preuzeo nalog. Ono pokazuje da su određeni podaci pronađeni u kompromitovanom skupu. Korisnik treba da proveri prijave, aktivne sesije, pravila prosleđivanja pošte, rezervne adrese i brojeve telefona, kao i promene na finansijskim nalozima kada je to relevantno.
Ne propustite ovo
Kako reagovati na upozorenje
- Promenite lozinku na pogođenom nalogu i svuda gde je ista ili slična lozinka korišćena.
- Uključite MFA, po mogućnosti aplikaciju za kodove ili sigurnosni ključ umesto SMS-a kada servis to podržava.
- Odjavite nepoznate uređaje i proverite istoriju prijava.
- Kod e-pošte proverite pravila automatskog prosleđivanja i filtere koje niste napravili.
- Budite oprezni sa porukama koje koriste tačne lične podatke kako bi delovale uverljivo.
Identity Protection Score pokušava da objedini nivo izloženosti i napredak korisnika dok rešava preporučene stavke. Takav rezultat može biti koristan kao kontrolna lista, ali nije univerzalna ocena bezbednosti. Nalog sa visokim rezultatom i dalje može biti ugrožen novim phishingom, krađom sesije ili propustom koji servis još nije registrovao.
Veza sa kućnom mrežom
Armor već nudi mrežnu zaštitu na kompatibilnim Orbi i Nighthawk uređajima, skeniranje ranjivosti i upozorenja za sumnjive veze. Nadzor dark weba dodaje sloj identiteta, ali ne zamenjuje pravilno podešavanje rutera. Naš vodič Kućni Wi‑Fi audit: 10 provera za sigurniju mrežu obuhvata ažuriranje firmvera, administratorske lozinke, gostujuće mreže i druge korake koje treba uraditi nezavisno od pretplate.
NETGEAR navodi da se Armor i Armor Plus kupuju i upravljaju kroz Orbi ili Nighthawk aplikaciju. Na američkoj stranici prikazane su godišnje cene od 99,99 i 149,99 dolara, ali paketi i dostupnost mogu da se razlikuju po regionima. Pre plaćanja treba proveriti koji uređaji podržavaju servis i koje funkcije pripadaju konkretnom planu.
Da li vam je ovakav servis potreban
Ako već koristite menadžer lozinki, passkey gde je dostupan, jedinstvene lozinke i pouzdan servis za proveru curenja, dodatna vrednost može biti manja. Za porodicu sa mnogo naloga i NETGEAR mrežom, centralizovana upozorenja mogu olakšati reakciju. Presudno je da korisnik ne ignoriše obaveštenje i da razume šta je pronađeno.
Dark Web Monitoring nije digitalna gumica, već alarm. Najviše koristi donosi kada ga prati dobra rutina: jedinstvene lozinke, MFA, redovna provera naloga i oprez sa hitnim porukama. Bez tih koraka čak i tačno upozorenje ostaje samo još jedna notifikacija.
Koje podatke ima smisla pratiti
Primarna e-adresa, rezervna adresa i broj telefona najčešće daju najviše koristi jer povezuju veliki broj naloga. Broj platne kartice ili drugi osetljivi identifikatori treba da se dodaju samo kada korisnik razume kako ih servis štiti i šta tačno čuva. Manje podataka u servisu može smanjiti novu izloženost, ali i ograničiti broj upozorenja koja može da pronađe.
Ne propustite ovo
Ako upozorenje sadrži staru lozinku, ne znači da je trenutna lozinka automatski kompromitovana. Ipak, podatak potvrđuje da je nalog bio deo curenja i da napadači mogu koristiti poznatu adresu za ciljane prevare. Najvažnije je proveriti da li je lozinka ikada ponovo korišćena, a zatim pregledati oporavak naloga i aktivne sesije.
NETGEAR Armor nadzor dark weba zato treba procenjivati prema stvarnim potrebama, potvrđenim specifikacijama i uslovima korišćenja, a ne samo prema jednoj promotivnoj tvrdnji.