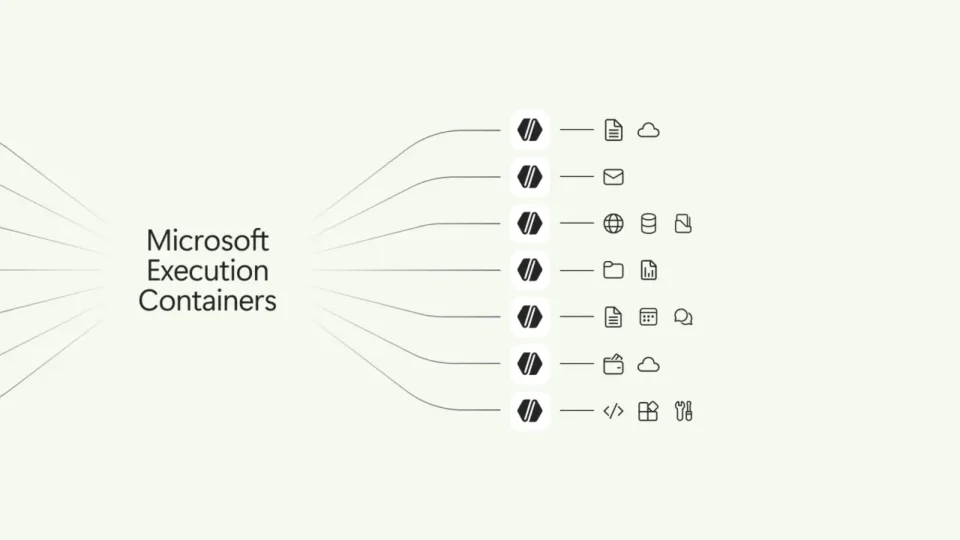
Microsoft Execution Containers je fokus ove proverene objave. U nastavku izdvajamo potvrđene činjenice, praktična ograničenja i korake koje korisnik treba da proveri pre odluke.
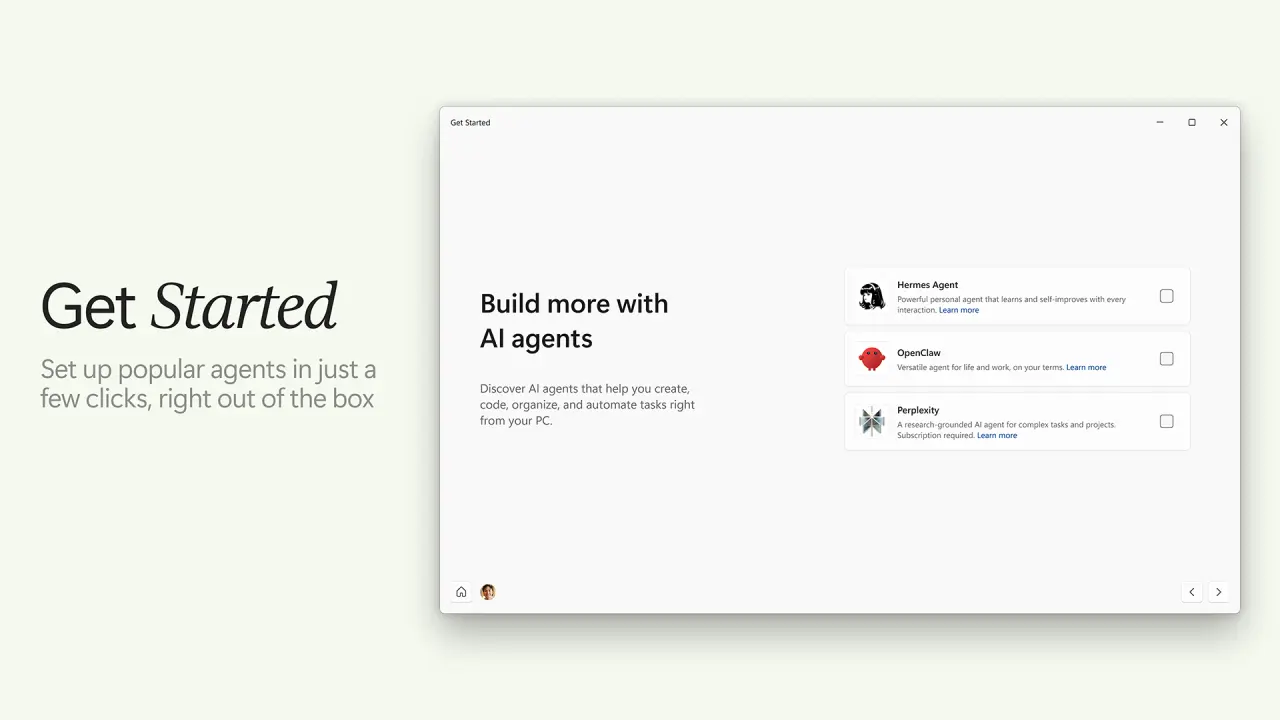
Microsoft Execution Containers je novi bezbednosni sloj za Windows koji ograničava šta softverski agenti smeju da otvore, promene i izvrše.
Administratori definišu politike, a Windows ih sprovodi na uređaju čak i kada je agent povezan sa modelom u oblaku.
Nova funkcija ili uređaj treba da se posmatra kroz konkretan scenario korišćenja, a ne samo kroz marketinški naziv. Pre kupovine ili aktiviranja proverite kompatibilnost, regionalnu dostupnost, uslove naloga i eventualne naknade.
Bezbednost zavisi od čitavog lanca: ažuriranog sistema, jakog naloga, višefaktorske autentikacije, jasnih dozvola i rezervne kopije. Jedna nova zaštitna mera može da smanji rizik, ali ne zamenjuje dobru operativnu praksu.
Izolacija umesto neograničenog pristupa
Kontejner zadržava agenta unutar dozvoljenog skupa fajlova i alata tokom čitavog zadatka, što je važnije od pojedinačne potvrde pri svakom kliku.
Ne propustite ovo
Microsoft je naveo podršku kompanija NVIDIA, Anthropic i OpenAI, ali interoperabilnost tek treba potvrditi u širokoj primeni.
U poslovnom okruženju promenu treba prvo testirati na ograničenom broju uređaja. Beležite verzije, podešavanja i rezultate, a pre šire primene definišite ko odobrava pristup podacima i kako se funkcija isključuje ako dođe do problema.
Korisnici u Srbiji ne bi trebalo da pretpostave da će raspored biti isti kao na početnom tržištu. Zvanična objava često navodi globalni plan, dok lokalna dostupnost zavisi od partnera, propisa, jezika, operatera i podržanih uređaja.
Praktična provera pre upotrebe
Napravite spisak uređaja i naloga koji učestvuju u procesu. Proverite verziju softvera, uključite automatska ažuriranja tamo gde je bezbedno, pregledajte dozvole i pripremite način oporavka. Ako funkcija uključuje novac ili osetljive podatke, potvrdite identitet primaoca i ne oslanjajte se na poruku iz jednog kanala.
Kontejner nije antivirus i ne rešava kompromitovan nalog, lošu politiku ili ranjivost u sistemu.
Za dodatni kontekst pročitajte Kako uključiti Sysmon u Windowsu 11. Raniji tekst obrađuje srodnu oblast i pomaže da se nova najava stavi u širu sliku uređaja, softvera i bezbednosti.
Ne propustite ovo
SajberSfera je ključne tvrdnje proverila u zvaničnoj objavi. Tekst ne predstavlja finansijski, pravni ili bezbednosni garant i ne pretpostavlja dostupnost funkcije na svakom tržištu. Prednost uvek ima najnovija dokumentacija proizvođača.
Zaključak je da novost ima vrednost samo ako rešava konkretan problem uz prihvatljiv rizik i trošak. Sačekajte potvrdu za svoj uređaj, pročitajte uslove i uvodite promenu postepeno. Tako se zadržavaju prednosti bez nepotrebnog izlaganja i gubitka kontrole.
Microsoft Execution Containers: praktičan pregled
Microsoft Execution Containers treba procenjivati kroz konkretan tok rada, a ne samo kroz naziv. Korisnik treba da proveri podržane uređaje, nivo pretplate, regionalnu dostupnost i zvanična ograničenja pre nego što uloži vreme ili novac. Posebno je važno razlikovati funkcije koje su dostupne odmah od onih koje stižu kasnije ili samo u određenim paketima.
Praktična provera počinje ažuriranjem sistema i aplikacija, zatim pregledom dozvola i rezervnom kopijom važnih podataka. U poslovnom okruženju preporučuje se ograničeno testiranje, evidencija promena i plan povratka. Takav pristup ne usporava usvajanje, već smanjuje mogućnost da neočekivana kompatibilnost ili pogrešna konfiguracija zaustavi rad.
Zvanični detalji i eventualne izmene dostupni su na Microsoft News. Microsoft Execution Containers može biti korisna novost, ali konačna odluka treba da se zasniva na realnoj koristi, ukupnom trošku i jasnom razumevanju bezbednosnih posledica. Preporučujemo proveru dokumentacije neposredno pre aktiviranja ili kupovine.
Dodatna provera za Microsoft Execution Containers
Pre konačne odluke napravite kratku kontrolnu listu: podržan uređaj, tačna verzija softvera, regionalna dostupnost, uslovi naloga i način oporavka. Ako se promena uvodi u firmi, prvo je testirajte na jednom uređaju i zabeležite ponašanje, potrošnju resursa i eventualne greške. Time se izbegava šire prekidanje rada.
Ne treba zanemariti ni dugoročnu podršku. Microsoft Execution Containers može biti koristan danas, ali vrednost zavisi od redovnih ažuriranja, jasne dokumentacije i mogućnosti da korisnik kontroliše dozvole. Zvanični izvor treba ponovo proveriti neposredno pre kupovine, instaliranja ili aktiviranja funkcije.
Uvođenje zaštite zahteva najmanje privilegije, praćenje događaja i redovno ažuriranje pravila. Microsoft Execution Containers treba testirati sa realnim zadacima, ali bez pristupa produkcionim podacima dok se ne potvrdi očekivano ponašanje.