Ako želite da saznate kako uključiti Sysmon u Windowsu 11, postupak je sada jednostavniji jer je System Monitor dostupan kao ugrađena opciona funkcija, bez obaveznog preuzimanja zasebnog Sysinternals paketa. Sysmon daje detaljniji uvid u procese, mrežne veze, promene fajlova i druge aktivnosti koje se dešavaju u pozadini. Microsoft ga je kao built-in Windows funkciju uveo tokom 2026. godine, ali je i dalje podrazumevano isključen.
Važno je odmah razjasniti šta Sysmon radi: on beleži telemetriju i događaje, ali ih sam ne analizira, ne označava automatski kao maliciozne i ne blokira procese. Njegova vrednost je u detaljnom tragu koji kasnije možete pregledati u Event Vieweru ili proslediti SIEM alatu.
Pre nego što počnete: proverite da li već imate standalone Sysmon
Ugrađena verzija ne podržava paralelan rad sa starom standalone Sysinternals instalacijom. Zato prvo otvorite PowerShell kao administrator i proverite da li Sysmon servis već postoji:
Get-Service sysmon*Ako komanda ne vrati ništa, možete da nastavite. Ako se pojavi postojeći Sysmon servis, najpre uklonite standalone verziju koju ste ranije instalirali, pa tek onda uključite built-in funkciju.
Kako uključiti Sysmon u Windowsu 11
Microsoftov postupak ima dva koraka. Prvi dodaje Sysmon kao Windows optional feature:
Enable-WindowsOptionalFeature -Online -FeatureName SysmonKada Windows završi uključivanje funkcije, instalirajte Sysmon servis i drajver sa podrazumevanom konfiguracijom:
Ne propustite ovo
sysmon -iOba koraka su potrebna. Samo uključivanje optional feature-a nije dovoljno da Sysmon počne da proizvodi događaje.
Može i kroz Windows Optional Features
Ako ne želite terminal za prvi korak, kako uključiti Sysmon u Windowsu 11 možete pratiti i kroz grafički interfejs: otvorite Settings > System > Optional features, zatim More Windows features i označite Sysmon. I posle toga je potrebno pokrenuti sysmon -i iz administratorskog terminala da bi servis počeo da radi. Microsoft kompletan postupak i uslove održava u svom zvaničnom Sysmon vodiču.
Kako proveriti da li Sysmon zaista beleži događaje
Otvorite Event Viewer i idite na sledeću putanju:
- Applications and Services Logs
- Microsoft
- Windows
- Sysmon
- Operational
Ako Sysmon radi, videćete događaje kao što su pokretanje procesa, mrežne konekcije, kreiranje fajlova i druge aktivnosti — u zavisnosti od aktivne konfiguracije.
Zašto se Sysmon log brzo puni
Sysmon u Windowsu 11 može da prikupi veoma veliki broj događaja, posebno ako je konfiguracija široka. To nije greška: alat je napravljen da beleži detaljnu sistemsku telemetriju. Za povremenu proveru možete koristiti Filter Current Log u Event Vieweru, ali je dugoročno bolje da podesite šta Sysmon uopšte treba da beleži.
Kako primeniti sopstvenu XML konfiguraciju
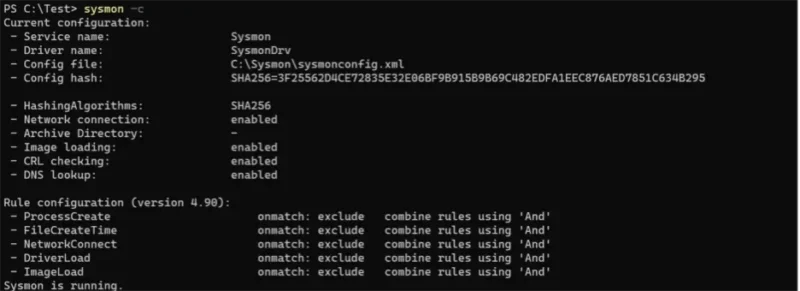
Sysmon koristi XML konfiguracioni fajl za izbor događaja i filtera. Ako, na primer, konfiguraciju čuvate u C:\Sysmon\sysmonconfig.xml, možete je primeniti ovako:
Ne propustite ovo
sysmon -c C:\Sysmon\sysmonconfig.xmlIzmena se primenjuje odmah i Microsoft navodi da restart sistema nije potreban. Ako Sysmon tek instalirate, konfiguraciju možete proslediti i tokom instalacije:
sysmon -i C:\Sysmon\sysmonconfig.xmlNe morate sami da pravite konfiguraciju od nule
Microsoftova dokumentacija upućuje i na poznate community konfiguracije, uključujući SwiftOnSecurity sysmon-config i Olaf Hartong sysmon-modular. To može biti dobar početak, ali konfiguraciju ipak treba pregledati i prilagoditi sopstvenom računaru ili okruženju, jer preširoka pravila mogu proizvesti ogromnu količinu događaja.
Dodatna provera iz PowerShell-a
Ako želite brzu proveru bez otvaranja Event Viewera, poslednjih nekoliko Sysmon događaja možete pročitati i iz PowerShell-a:
Get-WinEvent -LogName "Microsoft-Windows-Sysmon/Operational" -MaxEvents 10Ovo je posebno korisno administratorima koji žele da potvrde da događaji stižu pre daljeg podešavanja filtera ili slanja logova ka centralnom sistemu.
Šta Sysmon nije
Sysmon nije antivirus i nije zamena za Microsoft Defender ili drugi EDR. On daje detaljniji zapis o ponašanju sistema, a na vama ili bezbednosnom alatu je da te događaje protumačite. Jedan neobičan događaj sam po sebi ne znači da je računar zaražen.
Zaključak
Najveća promena je to što za Windows 11 više ne morate obavezno da preuzimate zaseban Sysinternals paket da biste počeli sa Sysmonom. Ugrađena funkcija se uključuje u nekoliko komandi, a zatim dobijate detaljniji pogled na procese, mrežu i promene koje se dešavaju u sistemu. Za početak je dovoljna podrazumevana konfiguracija; za ozbiljniji monitoring najviše koristi donosi pažljivo podešen XML filter. Ako dodatno sređujete zaštitu računara, pogledajte i naš vodič šta je Secure Boot i kako štiti Windows pre pokretanja sistema.
Za administratore i naprednije korisnike, Sysmon u Windowsu 11 je posebno koristan kada želite da kasnije rekonstruišete šta se dogodilo na računaru: koji je proces pokrenut, sa čime je komunicirao i koje je fajlove ili Registry lokacije dodirivao. To ne zamenjuje zaštitni softver, ali značajno poboljšava vidljivost sistema i olakšava istragu problema.