Apple Security Research Device program prima prijave do 30. oktobra 2026. Odobreni istraživači dobijaju poseban iPhone sa shell pristupom, sopstvenim ovlašćenjima i mogućnošću da prilagode kernel — opcijama koje običan iPhone namerno nema.
To nije poklon niti telefon za svakodnevno nošenje. Apple uređaj daje kao obnovljivu pozajmicu na 12 meseci, zahteva kontrolisano okruženje i ograničava pristup na osobe koje je kompanija odobrila. Rok je blizu, pa ozbiljni kandidati više nemaju prostora za odlaganje.
Šta Apple Security Research Device otključava
Najveća vrednost je uklanjanje prepreke između istraživača i dubokih slojeva iOS-a. Umesto da prvo razvija sopstveni jailbreak samo da bi započeo analizu, stručnjak može da pokrene alate, izabere potrebna ovlašćenja i posmatra ponašanje kernela.
To ne znači da su zaštite korisničkog iPhonea nestale u proizvodu iz radnje. SRD je posebno napravljen uređaj, označen i kontrolisan za istraživanje. Rezultat je laboratorijski instrument, a ne skriveni servisni meni koji će se jednog dana pojaviti na TikToku.
Ko može da se prijavi
Apple traži dokazanu istoriju pronalaženja bezbednosnih problema na svojim ili drugim modernim platformama. Kandidat mora biti punoletan, nalaziti se u podržanoj zemlji ili regionu i ne sme biti aktuelni Apple zaposleni niti je radio u kompaniji tokom prethodnih 12 meseci.
Mogu da se prijave i organizacije, univerziteti i kompanije. Moraju imenovati sve osobe koje će imati pristup uređaju, a svaka od njih prihvata pravila programa. Ograničen broj primeraka znači da dobra ideja bez ranijih rezultata verovatno neće biti dovoljna.
Šta sme da se istražuje
Sve iOS i iPhone komponente ulaze u program, osim Apple Pay-a i aplikacija trećih strana. Ako istraživač nađe problem u tuđem kodu koristeći SRD, dužan je da ga prijavi Appleu i odgovarajućem proizvođaču.
Uređaj mora ostati u prostorijama učesnika. Ne nosi se kao privatni telefon, ne daje kolegi koji nije naveden u prijavi i ne koristi se za svakodnevnu komunikaciju. To ograničenje štiti i sam alat: izgubljen istraživački uređaj sa dubljim pristupom bio bi veoma zanimljiv pogrešnim ljudima.
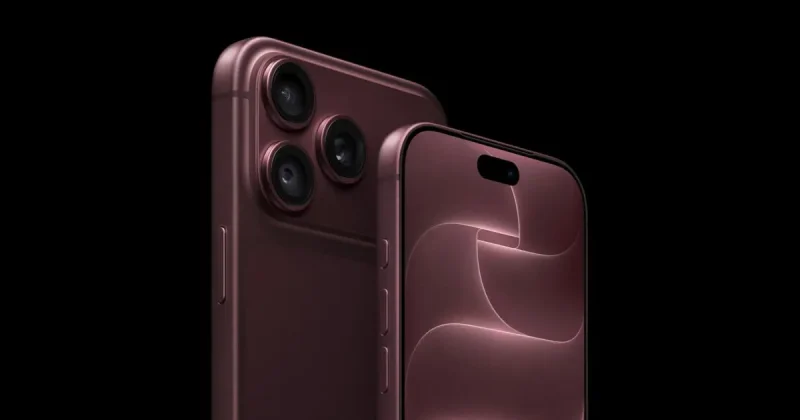
Za prijavu nije dovoljno samo navesti da poznajete iOS. Korisno je pokazati prethodne CVE prijave, javne tehničke analize ili odgovorno prijavljene propuste, a zatim objasniti koji konkretan deo sistema želite da proučavate. Apple kaže da je broj uređaja ograničen, pa jasan istraživački plan praktično odvaja ozbiljnu prijavu od opšte biografije.
Veza sa bug bounty nagradama
Ranjivosti pronađene uz SRD automatski se razmatraju za Apple Security Bounty. Program nagrađuje tehnički kvalitet i realan uticaj, a na svojoj stranici Apple navodi vrlo visoke maksimume za složene lance napada. Ipak, uređaj nije prečica do novca.
Dobar izveštaj mora da sadrži ponovljiv dokaz, jasnu analizu, pogođene verzije i odgovorno otkrivanje. Apple posebno pominje preview i beta softver, gde mogu važiti bonusi. Nalaz pre javnog izdanja vredi više jer greška može da se zatvori pre nego što stigne do miliona korisnika.
Zašto je ovo važno običnom korisniku
Bezbednosni istraživački telefoni deluju kao egzotična tema, ali njihov rezultat stiže do svakog korisnika kroz zakrpe. Lakši pristup memoriji, logovima i kernelu pomaže stručnjacima da pronađu grešku pre kriminalnih grupa ili komercijalnih proizvođača spyware alata.
Program takođe smanjuje čudan paradoks bezbednosti: što je platforma zatvorenija, to je legitimnom istraživaču teže da proveri njene pretpostavke. Apple Security Research Device pravi kontrolisani izuzetak bez pretvaranja svakog telefona u otvorenu laboratoriju.
Kako pripremiti prijavu
Pripremite kratak pregled ranijih nalaza, platformi koje poznajete i konkretnog plana. Navedite šta želite da merite, koji deo iOS-a vas zanima i zašto običan uređaj nije dovoljan. Linkovi ka kvalitetnim tehničkim izveštajima vrede više od opštih tvrdnji da vas bezbednost zanima.
Ako ne ispunjavate uslove, nemojte izmišljati reference. Apple i dalje prima prijave ranjivosti bez SRD-a. Naš pregled praktične odbrane od ransomwarea pokazuje drugu stranu istog posla: dobra bezbednost počinje pre incidenta.
Rok bez marketinške magle
Prijave se zatvaraju 30. oktobra 2026. Posle toga ostaje čekanje na sledeći ciklus. Uređaj ostaje Appleovo vlasništvo, pozajmica traje 12 meseci i može biti obnovljena, ali samo uz poštovanje pravila i stvaran istraživački rad.
Apple Security Research Device nije statusni simbol. To je veoma moćan, veoma ograničen alat. Upravo ta kombinacija čini program korisnim: Apple otvara vrata koja godinama gradi da ostanu zatvorena, ali samo ljudima koji mogu da pokažu šta će korisno uraditi unutra.