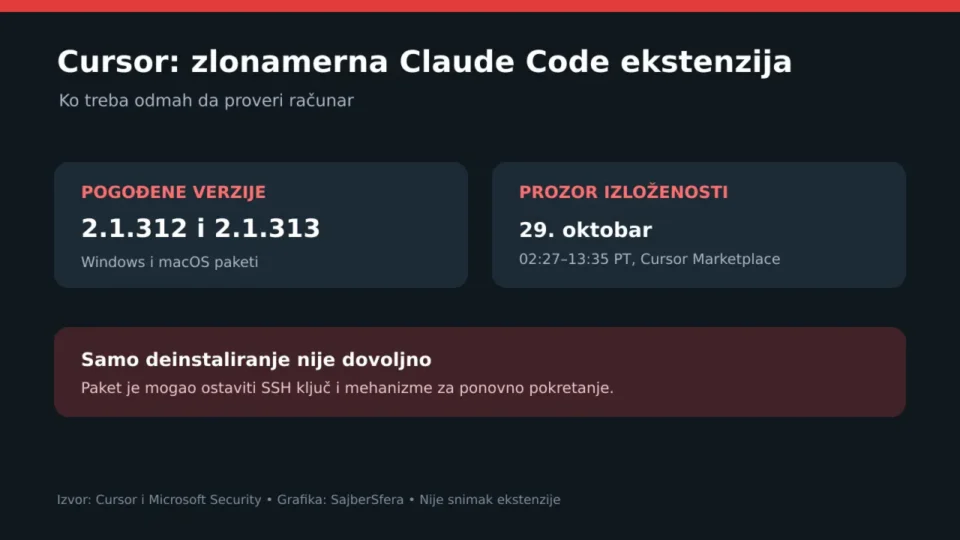
Zlonamerna Claude Code ekstenzija u Cursor Marketplace-u mogla je 29. oktobra da ostavi trajni SSH pristup na Windows i macOS računarima. Cursor navodi da su pogođene verzije 2.1.312 i 2.1.313 bile dostupne približno od 02:27 do 13:35 po pacifičkom vremenu. Paket nije napravio Anthropic, a Microsoft je potvrdio da njegova Visual Studio Marketplace prodavnica i zvanični npm paket nisu bili deo incidenta.
Najvažnije upozorenje: samo deinstaliranje ekstenzije nije dovoljno. Zlonamerni kod je pokušavao da upiše napadačev SSH ključ, uključi SSH servis, napravi povratni tunel i ostavi skripte koje se ponovo pokreću. Čak i kada pokušaj udaljenog pristupa nije uspeo zbog nedostatka administratorskih prava, tragovi i mehanizmi perzistencije mogu ostati na računaru.
Ko je pogođen: zlonamerna Claude Code ekstenzija
Provera je potrebna ako ste verziju 2.1.312 ili 2.1.313 instalirali ili automatski ažurirali iz Cursor VS Code Extension Marketplace-a tokom navedenog prozora 29. oktobra. Samo korišćenje Cursor editora nije dokaz zaraze. Isto važi za Claude Code instaliran iz drugog, potvrđeno nezahvaćenog kanala.
Cursor je najpre objavio verziju upozorenja koja pominje 2.1.313, a aktuelni advisory na njegovom produkcionom domenu navodi i 2.1.312. Zato se treba osloniti na najnoviju zvaničnu stranicu, ne na snimak ekrana ili prepričavanje sa društvenih mreža. Kompanija procenjuje da je pogođeno najviše 5.000 korisnika i navodi da će ih direktno kontaktirati.
Šta je kod pokušavao da uradi
Zlonamerna Claude Code ekstenzija prikupljala je naziv računara, korisničko ime, operativni sistem, arhitekturu, putanju korisničkog direktorijuma, nazive promenljivih okruženja, radne direktorijume, Git email i javnu IP adresu. Zatim je pokušavao da doda javni SSH ključ sa oznakom svc-telemetry u datoteku authorized_keys.
Na macOS-u je pokušavao da napravi LaunchAgent, a na Windowsu zakazani zadatak ili rezervnu startup skriptu. Pozadinski proces je ponavljao pokušaj povezivanja približno svakog minuta. Cursor kaže da napadačev server više ne radi, ali gašenje servera ne uklanja fajlove sa već pogođenih računara i nije razlog da se preskoči sanacija.
Kako proveriti trag bez nasumičnog brisanja
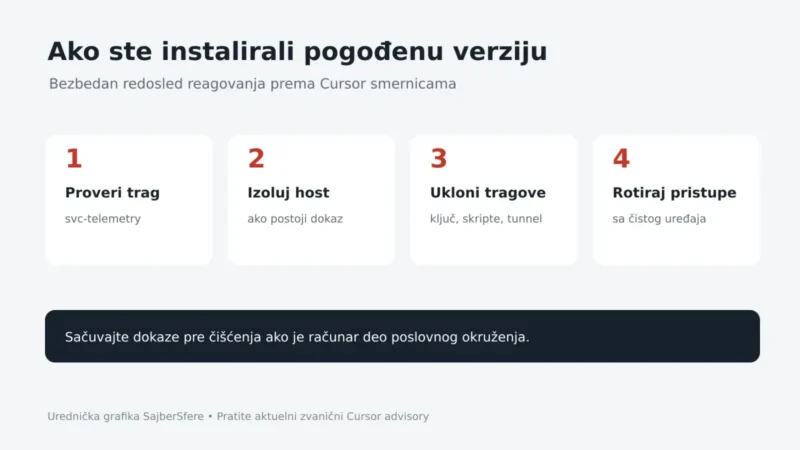
Cursorov zvanični bezbednosni advisory daje komande za Windows i macOS koje traže oznaku svc-telemetry u SSH authorized_keys datotekama. Ako je pronađena, računar treba tretirati kao pogođen. U poslovnom okruženju prvo obavestite bezbednosni ili IT tim i sačuvajte dokaze pre čišćenja, jer brisanje može ukloniti podatke potrebne za istragu.
Odsustvo tog jednog stringa smanjuje verovatnoću konkretnog traga, ali ne treba da zameni pregled verzije ekstenzije, vremena instalacije i endpoint telemetrije. Microsoftova analiza potvrđuje da se uspeh udaljenog pristupa razlikovao u zavisnosti od privilegija, SSH konfiguracije i stanja napadačevog servera.
Bezbedan redosled sanacije
Ako postoji dokaz izvršavanja, izolujte host od mreže prema pravilima organizacije. Uklonite neovlašćeni SSH ključ, mehanizme perzistencije, aktivne tunnel procese i samu zlonamernu ekstenziju koristeći aktuelne Cursor skripte za odgovarajući sistem. Cursor upozorava da skripte treba preuzeti sa zvanične stranice i da proveru treba ponoviti dok alat ne potvrdi da ništa nije ostalo.
Lozinke, tokene, SSH ključeve i aktivne sesije dostupne sa pogođenog računara rotirajte sa pouzdanog, čistog uređaja. Nemojte prvo menjati sve pristupe na računaru koji još može imati aktivnu perzistenciju. Za ozbiljne poslovne sisteme razmotrite potpuno ponovno instaliranje ili vraćanje iz pouzdane slike, uz odluku bezbednosnog tima.
Incident je podsetnik da naziv poznatog proizvođača nije dovoljan dokaz porekla dodatka. Pre instalacije proverite izdavača, kanal distribucije, verziju i dozvole. SajberSfera je sličan problem obmane kroz poznat naziv obradila u vodiču kako prepoznati lažnu aplikaciju u zvaničnoj prodavnici: prodavnica smanjuje rizik, ali ga ne uklanja.
Za većinu Cursor korisnika nema razloga za paniku: zlonamerna Claude Code ekstenzija nije bila u svakom kanalu i svakoj verziji. incident je vremenski i verzijski ograničen. Za one koji se uklapaju u kriterijume, međutim, brza provera je važna jer deinstaliranje dodatka ne uklanja nužno SSH ključ i pozadinske skripte. Tačna verzija, izvor instalacije i vreme preuzimanja su tri podatka koja odlučuju da li treba sprovesti punu sanaciju. Ako bilo koji od njih ne možete pouzdano da utvrdite, sačuvajte evidenciju i uključite stručnu pomoć umesto nasumičnog brisanja sistemskih fajlova.