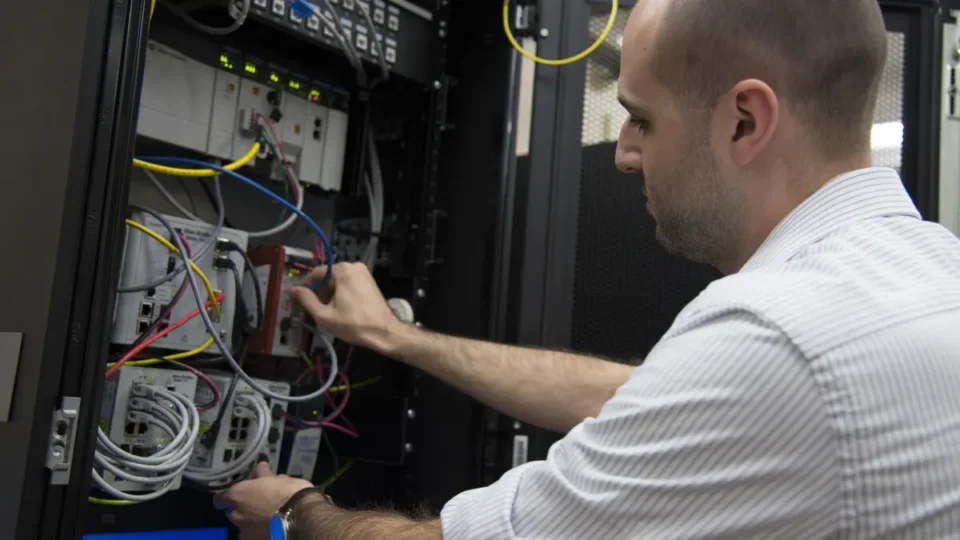
NIST vodič za OT bezbednost dobio je novu javnu radnu verziju koja pokušava da spoji zaštitu industrijskih sistema sa zahtevima pouzdanosti, bezbednosti ljudi i neprekidnog rada. Dokument SP 800-82 Rev. 4 namenjen je organizacijama koje koriste operativnu tehnologiju — od proizvodnih linija i vodovoda do saobraćaja, automatizacije zgrada i pomorskih sistema.
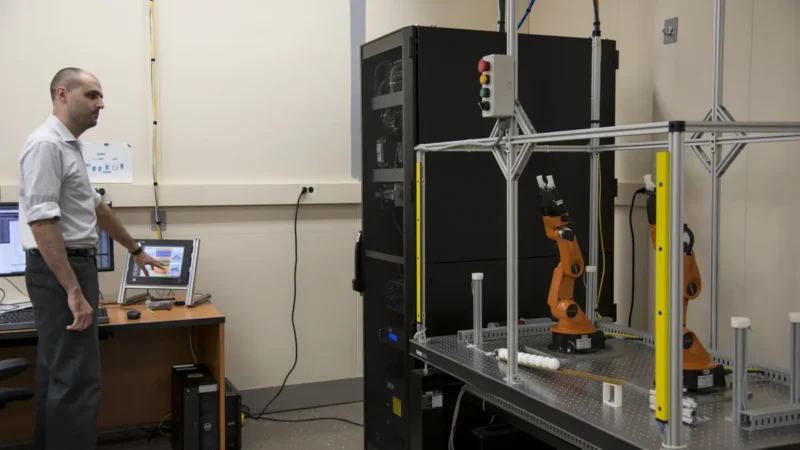
Za razliku od klasične kancelarijske IT mreže, OT neposredno menja fizički svet. Pogrešna komanda ili preagresivna zaštitna mera može zaustaviti proces, oštetiti opremu ili ugroziti ljude. Zbog toga NIST ne nudi jednu univerzalnu listu podešavanja, već okvir za procenu rizika i izbor kontrola koje odgovaraju konkretnom pogonu.
Šta NIST vodič za OT bezbednost obuhvata
Nova revizija širi obuhvat na sisteme automatizacije zgrada, vodovod i otpadne vode, hranu i poljoprivredu, teretnu železnicu, brodove, industrijski internet stvari i povezivanje sa cloud okruženjima. Time dokument jasno pokazuje da OT više nije samo sinonim za fabriku ili SCADA sistem.
Vodič je preuređen oko NIST Cybersecurity Frameworka 2.0, uključujući funkciju Govern. To znači da se odgovornost za OT rizike podiže iznad tehničkog tima: vlasnici procesa, menadžment, bezbednost, dobavljači i održavanje moraju da dele jasne uloge, podatke o imovini i planove oporavka.
Prvi korak je tačan inventar imovine
Organizacija ne može da zaštiti uređaje za koje ne zna. Inventar treba da obuhvati kontrolere, radne stanice operatera, mrežne uređaje, senzore, aktuatore, verzije firmvera, komunikacione protokole i veze ka drugim mrežama. Pasivno otkrivanje je često bezbednije od agresivnog skeniranja, jer pojedini stari ili specijalizovani uređaji mogu loše reagovati na neočekivani saobraćaj.
Inventar ne treba da bude samo tabela. Korisno je zabeležiti vlasnika sistema, fizičku lokaciju, kritičnost procesa, prihvatljiv zastoj i dostupnost rezervnih delova. Tek tada tim može da odredi šta mora imati prioritet, gde je potrebna segmentacija i koje izmene smeju da se testiraju tokom rada.
Ne propustite ovo
Segmentacija i nadzor bez prekida procesa
NIST proširuje smernice za mrežni nadzor i detekciju. Ideja nije da se svaki OT uređaj direktno poveže sa internetom ili centralnim alatom, već da se komunikacija podeli u kontrolisane zone i da se između njih postave jasno definisane tačke prolaza. Daljinski pristup mora imati jaku autentifikaciju, vremensko ograničenje i evidenciju aktivnosti.
Zaštitne mere moraju se testirati u okruženju koje verno predstavlja proizvodnju. Antivirus, skener ranjivosti ili promena pravila vatrozida mogu u IT sistemu biti rutinski, ali u OT mreži kašnjenje paketa ili neočekivana poruka mogu poremetiti upravljanje. Naš pregled aktivno iskorišćavanog VPN propusta pokazuje zašto udaljeni pristup zahteva i brzo zakrpljivanje i pažljivo planiran kontinuitet.
Zero trust nije samo kupovina novog proizvoda
U dokumentu se pominju zero trust principi, ali to ne znači da je dovoljno instalirati jedan proizvod. U OT okruženju važni su najmanje privilegije, potvrda identiteta uređaja i korisnika, ograničavanje komunikacije na potrebne tokove i stalno proveravanje promena. Stari sistemi koji ne podržavaju savremenu autentifikaciju mogu se zaštititi kontrolama oko njih, segmentacijom i strogo vođenim pristupnim tačkama.
Posebno treba odvojiti administrativne funkcije od svakodnevnog upravljanja procesom. Nalog koji menja konfiguraciju ne bi trebalo da bude isti kao nalog za pregled stanja, a servisni pristup dobavljača ne sme ostati trajno otvoren. Rezervne kopije konfiguracija treba čuvati van produkcione mreže i redovno proveravati postupak vraćanja.
Kako primeniti vodič bez velikog projekta
NIST vodič za OT bezbednost predlaže praktičan početak izborom jednog kritičnog procesa. Tim može da nacrta tok podataka, popiše uređaje, proveri sve udaljene veze i definiše događaje koji zahtevaju alarm. Nakon toga se mere proširuju na druge zone, uz zapisivanje uticaja na performanse i bezbednost procesa.
NIST naglašava usklađivanje OT rizika sa širim poslovnim upravljanjem rizikom. To olakšava odluke o budžetu: zamena zastarelog kontrolera, rezervna komunikaciona veza ili dodatni senzor ne procenjuju se samo kao IT trošak, već prema posledicama zastoja, kvalitetu proizvoda i sigurnosti zaposlenih.
Ne propustite ovo
Nacrt je otvoren za komentare do 30. novembra
NIST vodič za OT bezbednost SP 800-82 Rev. 4 je početni javni nacrt, a ne konačna verzija. NIST prima komentare do 30. novembra 2026. Organizacije zato mogu da ga koriste kao kontrolnu listu i osnovu za procenu, ali treba da prate izmene pre usvajanja kao interne obavezne politike.
Zvanična NIST stranica dokumenta sadrži PDF, obrazac i uputstvo za komentare. Najvažnija poruka je jednostavna: zaštita OT sistema mora istovremeno čuvati poverljivost, integritet, dostupnost i fizičku sigurnost procesa.