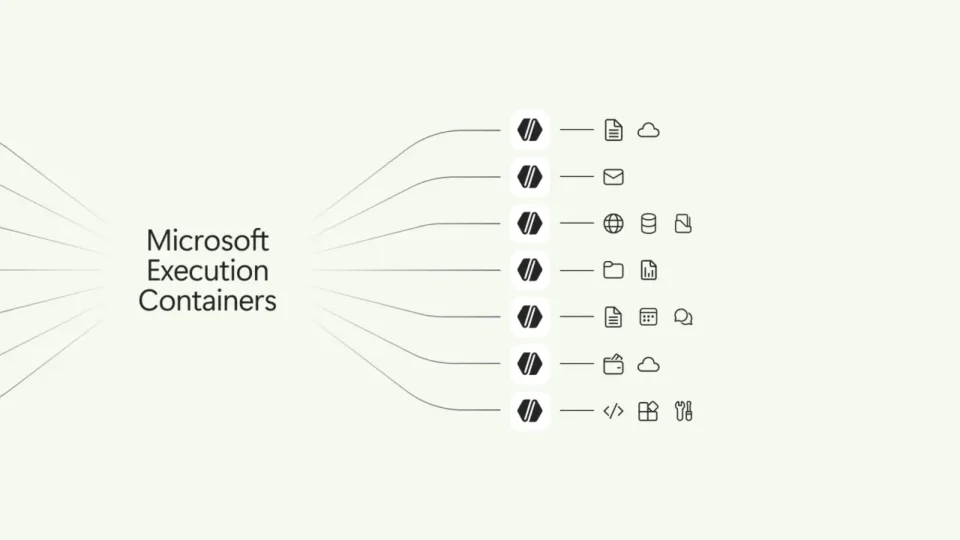
Microsoft MXC izolacija AI agenata sada je opšte dostupna kao sloj za ograničavanje AI agenata i dinamički generisanog koda. Ideja je jednostavna: agent ne sme sam da odlučuje kojim datotekama, mrežama ili alatima ima pristup. Programer ili administrator unapred opisuje dozvoljene resurse, a MXC bira odgovarajući kontejner i sprovodi politiku van kontrole modela.
Ovakav pristup rešava osnovni problem agentskog softvera. Agent može doneti logičnu odluku koja ipak prelazi ovlašćenje korisnika. Ako mu je zadatak da izmeni sajt, možda sme da piše u repozitorijum i čita konfiguraciju produkcije, ali ne i da menja server. Granica mora biti tehnička, a ne samo instrukcija u promptu.
Kako MXC odvaja nameru od ovlašćenja
Microsoft opisuje MXC kao policy-driven izvršni sloj za nepouzdan kod i dinamička opterećenja. Politika navodi datoteke, direktorijume i mrežne destinacije potrebne poslu. Agent, dodatak ili generisani kod radi unutar tog okvira i ne može sebi da dodeli nove privilegije.
To je važna razlika u odnosu na dobrovoljna pravila. Model može pogrešno protumačiti zadatak, alat može imati grešku, a zlonameran sadržaj može pokušati prompt injection. Ako je sprovođenje dozvola izvan procesa agenta, posledice su ograničene čak i kada logika unutar agenta zakaže.
Tri nivoa izolacije
MXC nudi lakše procesne kontejnere za brze zadatke, jače virtuelizovane opcije za nepouzdan kod i Windows session container za agent koji koristi odvojenu radnu sesiju. Procesni sloj na Windowsu koristi AppContainer, na macOS-u Seatbelt, a na Linuxu Bubblewrap. Jedinstvena konfiguracija skriva deo platformskih razlika.
Session container je specifičan za Windows i odvaja radnu površinu, clipboard, unos i identitet lokalnog agenta. To je korisno kada agent mora da komunicira sa grafičkim aplikacijama, ali ne sme da deli kompletnu korisničku sesiju. Za srodnu temu pročitajte naš tekst o Anthropic skeneru ranjivosti za otvoreni kod.
Šta MXC ne rešava sam
Kontejner ne garantuje da će agent napraviti dobru izmenu, niti proverava tačnost odgovora modela. On ograničava domet greške. Organizaciji su i dalje potrebni pregled koda, evidencija aktivnosti, upravljanje tajnama, rezervne kopije i pravilo da visokorizične operacije zahtevaju ljudsku potvrdu.
Mrežne dozvole moraju biti dovoljno uske. Ako agent dobije pristup čitavom internetu, izolacija datoteka ne sprečava slanje osetljivih podataka na dozvoljenu destinaciju. Slično tome, read-only pristup konfiguraciji može otkriti tajne ako datoteka nije pravilno očišćena. Politika treba da prati princip najmanjih privilegija.
Zašto je ovo važno sada
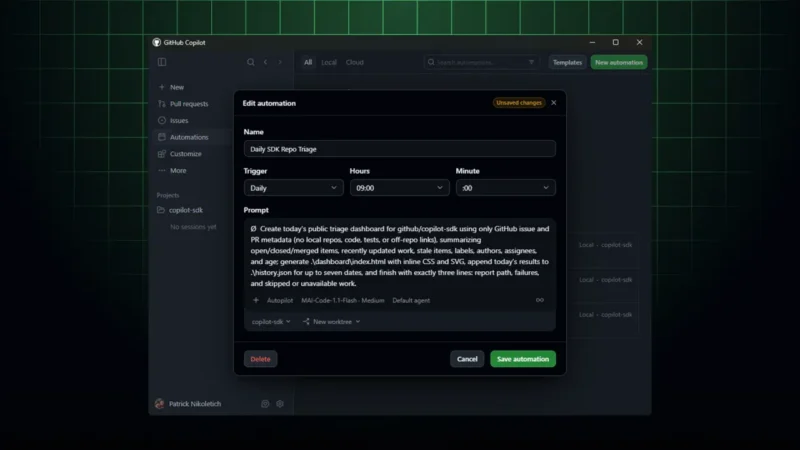
AI alati prelaze sa odgovaranja na pitanja na izvršavanje višekoračnih zadataka. Microsoft navodi da MXC već podržavaju GitHub Copilot, OpenAI Codex, Replit, LM Studio i drugi okviri, dok se dodatne integracije najavljuju. Što agent ima više alata, važnije je da njegov identitet bude odvojen od identiteta korisnika.
Microsoft planira da Entra jasnije razlikuje rad agenta od rada čoveka i da Agent 365 omogući centralne politike i nadzor. Praktična vrednost MXC-a zato nije samo sandbox, već mogućnost revizije: administrator treba da zna koji agent je pokrenuo operaciju, pod kojom politikom i sa kojim resursima.
Microsoft MXC izolacija AI agenata u praksi
Microsoft MXC izolacija AI agenata počinje od inventara resursa. Tim treba da navede direktorijume za čitanje i pisanje, dozvoljene domene, procese i tajne, pa zatim da testira odbijene operacije. Primer politike i aktuelni kod dostupni su u zvaničnom Microsoft Execution Containers GitHub projektu. Politika koja dozvoljava ceo korisnički profil ili neograničenu mrežu formalno koristi kontejner, ali praktično ne sprovodi princip najmanjih privilegija.
Pilot treba pokrenuti nad kopijom repozitorijuma i sintetičkim podacima. Zabeležite očekivane radnje, pokušaje koji moraju biti blokirani i način oporavka. Tek posle ponovljivog testa agent može dobiti ograničen pristup stvarnom projektu. Microsoft MXC izolacija AI agenata najbolje funkcioniše kada su politike verzionisane zajedno sa infrastrukturnim kodom, a promene prolaze pregled druge osobe. Time bezbednost postaje proverljiv deo procesa, a ne obećanje modela.
Za produkciju je važna i observabilnost. Dnevnik treba da beleži identitet agenta, aktivnu politiku, odbijene pristupe i verziju alata. Bez tih podataka incident se teško rekonstruiše, čak i kada je kontejner sprečio ozbiljniju štetu. Organizacije bi trebalo da uvedu periodično preispitivanje dozvola i uklone resurse koji više nisu potrebni.