Linux komande: Vodič kroz korisne trikove – 10 korisnih komandi za efikasnije upravljanje sistemom i analiza bezbednosnih rizika
U modernom sistemskom administriranju, brza i precizna dijagnostika u terminalu pravi jasnu razliku između brzog rešavanja incidenta i višečasovnog zastoja sistema. Dok klasične Bash komande predstavljaju temelj svakog Linux administratora, postoji niz specijalizovanih alata i parametara koji drastično povećavaju produktivnost pri radu sa mrežom, procesima i diskovnim prostorom.
Međutim, veća moć u komandnoj liniji donosi i odgovornost. Slepo pokretanje komandi preuzetih sa neproverenih izvora ili tutorijala na internetu predstavlja jedan od vodećih uzroka narušavanja stabilnosti i bezbednosti servera. U ovom vodiču analiziramo deset praktičnih Linux komandi, njihovu primenu u realnim scenarijima, kao i bezbednosne rizike koje morate imati u vidu pre njihovog izvršavanja.
Sistemska bezbednost pre izvršavanja komandi
Pre nego što bilo koju komandu pokrenete na produkcionom serveru ili radnoj stanici, uvek se pridržavajte sledećih zlatnih pravila sistemske bezbednosti:
- Verifikacija sintakse (
mani--help): Pre pokretanja nepoznatog alata, obavezno konsultujte zvanični priručnik pokretanjemman <komanda>kako biste razumeli sve navedene flegove. - Restrikcija uzdignutih privilegija: Izbegavajte izvršavanje komandi sa
sudoprivilegijama ukoliko zadatak ne zahteva direktan pristup korenskom (root) nivou sistema. - Oprez sa cevovodima (Pipes) i preusmeravanjem: Kombinovanje komandi pomoću operatora
|,>ili alata poputxargsmože dovesti do nenamernog brisanja ili prepisivanja kritičnih datoteka. - Testiranje u izolovanom okruženju: Sve nove skripte i složene komande prvo testirajte u lokalnom Sandbox okruženju ili na razvojem (staging) serveru.
Detaljna analiza alata i komandi
1. ss -tuln – Analiza otvorenih mrežnih portova
Alat ss (Socket Statistics) predstavlja modernu i znatno bržu zamenu za zastareli alat netstat. Služi za detaljan uvid u mrežne utičnice i servise koji aktivno slušaju na sistemu.
ss -tuln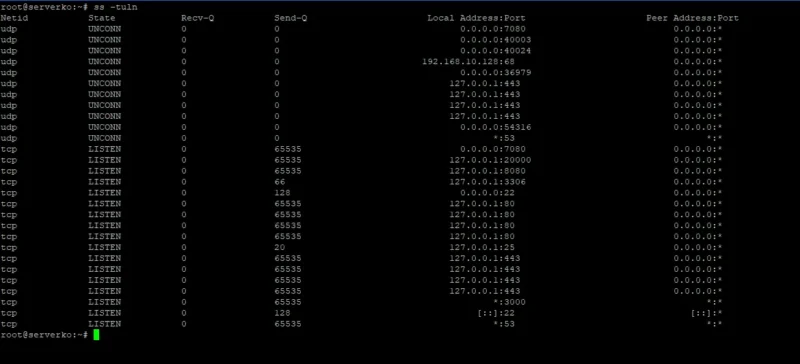
- Objašnjenje parametara:
-t(TCP utičnice),-u(UDP utičnice),-l(samo aktivne listening utičnice),-n(numerički prikaz portova i IP adresa bez DNS rezolucije). - Bezbednosna procena: 🟢 Potpuno bezbedno (Read-Only). Komanda isključivo čita stanje kernela i ne vrši nikakve izmene u mrežnoj konfiguraciji.
- Sistemski savet: Ukoliko u izlazu uočite nepoznat port vezan za adresu
0.0.0.0ili::, odmah proverite koji proces ga koristi pomoću komandess -tulnp(zahteva root privilegije za prikaz PID-a).
2. timeout – Kontrola vremena izvršavanja procesa
Komanda timeout omogućava pokretanje bilo kog procesa uz strogo definisano vremensko ograničenje. Nakon isteka zadatog intervala, alat šalje odgovarajući signal (podrazumevano SIGTERM) za prekid procesa.
timeout 5 ping google.com- Primena: Neophodan alat u automatizovanim Shell skriptama gde blokirajući procesi (poput mrežnih upita ili spornih odaziva) mogu dovesti do prekida izvršavanja čitavog zadatka.
- Bezbednosna procena: 🟢 Potpuno bezbedno. Služi za upravljanje životnim ciklusom procesa i povećava pouzdanost skripti.
3. ncdu – Interaktivna dijagnostika zauzeća diskovnog prostora
Alat ncdu (NCurses Disk Usage) pruža brzu, interaktivnu i preglednu analizu zauzeća diska u terminalu, predstavljajući znatno efikasniju alternativu višestrukom pokretanju komande du.
# Instalacija na RHEL/Rocky Linux okruženju:
sudo dnf install epel-release -y && sudo dnf install ncdu -y

# Pokretanje analize korisničkog direktorijuma:
ncdu ~- Bezbednosna procena: 🟡 Umeren oprez. Sama analiza direktorijuma je bezbedna. Međutim,
ncduposeduje ugrađenu funkcionalnost za brisanje datoteka pritiskom na tasterd. Pokretanje alata sasudoprivilegijama nad korenom sistema (sudo ncdu /) nosi rizik od slučajnog uklanjanja sistemskih datoteka.
4. watch – Nadgledanje resursa i komandi u realnom vremenu
Komanda watch periodično izvršava zadati program i prikazuje njegov izlaz preko celog ekrana, pretvarajući obične komande u dinamičke komandne table (dashboards).
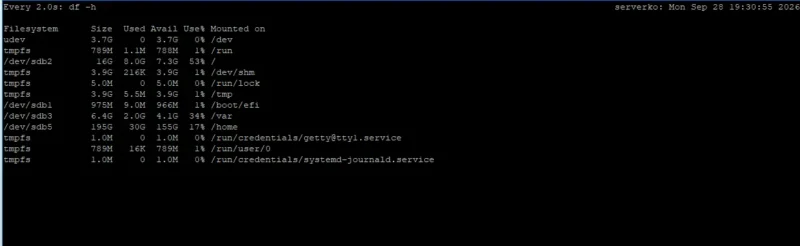
# Nadgledanje promene zauzeća diska na svake 2 sekunde:
watch -n 2 df -h

# Pracenje otvorenih mrežnih utičnica svake sekunde:
watch -n 1 "ss -tuln"- Bezbednosna procena: 🟢 Bezbedno (uz čitajuće komande). Izvršava se u potpunosti u korisničkom prostoru dok se ne prekine kombinacijom tastera
Ctrl + C.
5. tac – Obrnuto čitanje datoteka i efikasna analiza logova
Za razliku od komande cat koja ispisuje sadržaj od prve do poslednje linije, tac (reverzno od cat) ispisuje datoteku u obrnutom redosledu – od poslednje linije ka prvoj.
Ne propustite ovo
tac /var/log/dpkg.log | head -n 20- Primena: Izuzetno korisno pri analizi sistemskih i aplikativnih logova gde se najnoviji događaji upisuju na samom dnu datoteke.
- Bezbednosna procena: 🟢 Potpuno bezbedno (Read-Only). Ne vrši nikakve modifikacije nad strukturom ili sadržajem datoteka.
6. tee – Simultano usmeravanje izlaza u fajl i na ekran
Alat tee preuzima podatke sa standardnog ulaza (stdin) i istovremeno ih šalje na standardni izlaz (stdout) i u jednu ili više zadatah datoteka.
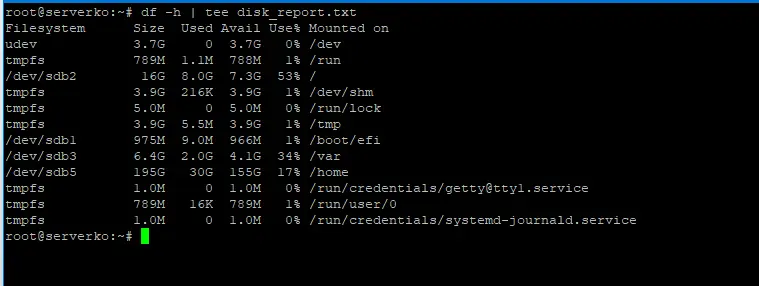
# Upis novog stanja diska u izveštaj uz prikaz na ekranu:
df -h | tee disk_report.txt

# Bezbedno dodavanje na kraj postojeće datoteke (Append mode):
echo "Novi log zapis" | tee -a /tmp/sistemski_dnevnik.txt- Bezbednosna procena: 🟡 Umeren oprez. Podrazumevano ponašanje alata
teejeste prepisivanje (overwrite) ciljne datoteke. Uvek koristite fleg-a(append) ukoliko želite da sačuvate postojeći sadržaj.
7. xargs – Konstruisanje složenih cevovoda (Pipes)
Alat xargs gradi i izvršava komandne linije preuzimajući stavke sa standardnog ulaza i pretvarajući ih u argumente zadatah komandi.
echo "/etc/hostname /etc/os-release" | xargs cat- Bezbednosna procena: 🟠 Potencijalno opasno pri masovnim operacijama. Kada se koristi u kombinaciji sa komandama za brisanje (npr.
find . -name "*.tmp" | xargs rm), neadekvatno obrađeni razmaci u nazivima datoteka mogu dovesti do brisanja pogrešnih direktorijuma. Uvek koristite argument-0(null terminator) uzfind -print0za bezbednu obradu.
8. sudo !! – Ponavljanje komande sa korenskim pravima (Analiza rizika)
Konstrukcija !! u Shell okruženju predstavlja ekspandera istorije koji poziva kompletnu prethodno ukucanu komandu. Dodavanjem sudo !! izvršava se prethodna komanda sa administratorskim privilegijama.
$ dnf update -y
Error: This command has to be run with superuser privileges.

$ sudo !!
# Izvršava: sudo dnf update -y- Bezbednosna procena: 🔴 Visok rizik. Iako skraćuje vreme kucanja, ova praksa je bezbednosno neuputna. Ukoliko je prethodna komanda sadržala štamparsku grešku ili pogrešno navedenu putanju,
sudo !!će je bez provere izvršiti sa punim root pravima. Dobre prakse nalažu upotrebu strelice na gore (Up Arrow) i ručnu proveru sintakse pre dodavanjasudo.
9. column -t – Tabularno formatiranje neuređenih izlaza
Alat column sa parametrom -t analizira strukturu ulaznog teksta i automatski određuje broj i širinu kolona, pretvarajući nepregledne izlaze u čitljive tabele.
mount | column -t- Bezbednosna procena: 🟢 Potpuno bezbedno. Radi isključivo u memoriji i sluzi za vizuelno formatiranje izlaza bez ikakvog uticaja na sistemske resurse.
10. pv (Pipe Viewer) – Praćenje protoka podataka i brzine
Alat pv omogućava vizuelno praćenje napretka obrade podataka kroz cevovod (pipe), prikazujući brzinu prenosa, proteklo vreme, procenjeni završetak i ukupno prenešene bajtove.
# Bezbedna kompresija velike datoteke uz prikaz napretka:
pv velika_baza.sql | gzip > baza_backup.sql.gz- Bezbednosna procena: 🔴 Kritičan oprez zavisno od spregnutih alata. Sam alat
pvje bezbedan. Međutim, u mnogim onlajn primerima prikazuje se u kombinaciji sa komandomdd. Greška u definisanju izlaznog uređaja (of=) u komandiddmože dovesti do trenutnog prebrisavanja particija ili tvrdog diska.
Pregledna bezbednosna matrica alata
| Komanda / Alat | Primarna Namena | Nivo Bezbednosnog Rizika | Tip Operacije | Preporučena Praksa |
|---|---|---|---|---|
ss -tuln | Mrežna dijagnostika i portovi | 🟢 Nizak | Read-Only | Redovno koristiti za proveru mrežnog steka. |
timeout | Vremensko ograničenje procesa | 🟢 Nizak | Sistemska kontrola | Implementirati u sve automatizovane skripte. |
ncdu | Interaktivni pregled diska | 🟡 Srednji | Čitanje / Brisanje | Pokretati nad korisničkim direktorijumom bez sudo. |
watch | Dinamičko praćenje komandi | 🟢 Nizak | Prikaz resursa | Kombinovati isključivo sa čitajućim komandama. |
tac | Reverzno čitanje datoteka | 🟢 Nizak | Read-Only | Efikasno za brzu analizu skorašnjih logova. |
tee | Dvostruko usmeravanje izlaza | 🟡 Srednji | Upis na disk | Obavezno koristiti -a fleg za dodavanje na fajl. |
xargs | Grupisanje argumenata u pipe-u | 🟠 Srednji / Visok | Obrađivač ulaza | Koristiti NUL delimitere (-0) pri brisanju. |
sudo !! | Ponavljanje komande sa root pravima | 🔴 Visok | Uzdizanje privilegija | Zameniti ručnom proverom komande preko strelice. |
column -t | Tabularno formatiranje teksta | 🟢 Nizak | Formatiranje | Idealno za generisanje preglednih izveštaja. |
pv | Prikaz brzine i protoka podataka | 🔴 Visok (uz dd) | Monitor protoka | Ne koristiti u kombinaciji sa destruktivnim `dd` sintaksama. |
Zaključak urednika
Efikasnost u radu sa Linux sistemima ne meri se samo brojem poznatih prečica, već pre svega razumevanjem načina na koji komande komuniciraju sa kernelom i sistemskim resursima. Upotreba alata poput ss, column ili timeout može uveliko ubrzati svakodnevni rad i pisanje stabilnih skripti. Sa druge strane, kritička provera sintakse i izbegavanje neproverenih komandnih lanaca ostaju osnovni stub bezbednosti svakog Linux okruženja.
Verifikacija teksta: Sve komande i primeri u ovom vodiču testirani su u realnom okruženju na Linux serveru (Debian / Enterprise Linux) od strane uredništva portala Sajber Sfera.