Progress bezbednosne zakrpe treba proveriti bez odlaganja ako organizacija koristi Telerik Fiddler Classic ili @progress/sitefinity-nextjs-sdk. Kanadski centar za sajber-bezbednost objavio je 5. oktobra 2026. upozorenje AV26-999 i naveo dve granice: Fiddler Classic verzije starije od 6.0.20262.10021 i Sitefinity Next.js SDK verzije starije od 15.4.8638 zahtevaju pažnju administratora.
Upozorenje ne znači da je svaki sistem kompromitovan. Ono znači da postoje javno dokumentovani propusti i da korisnici treba da uporede instalirane verzije sa ispravljenim izdanjima, pročitaju Progress obaveštenja i primene podržanu nadogradnju. Najrizičniji potez bio bi ignorisanje proizvoda samo zato što nije javno izložen kao klasičan veb-server.
Koje Progress bezbednosne zakrpe su potrebne
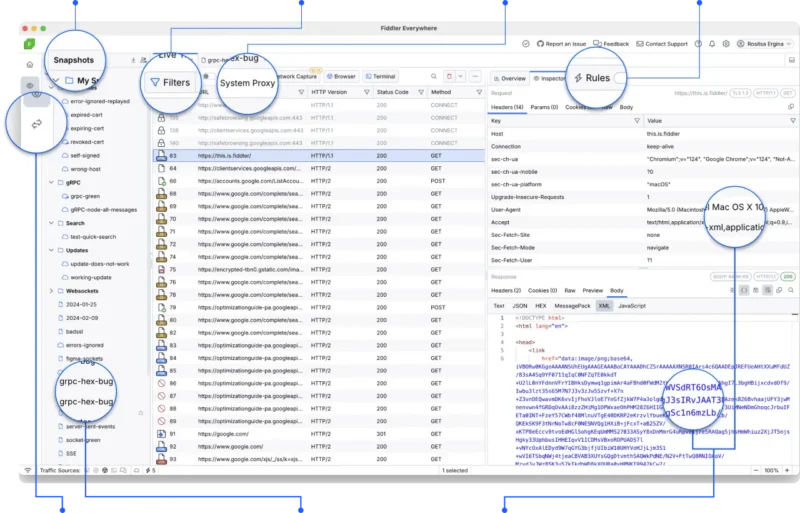
Za Telerik Fiddler Classic granica iz upozorenja je 6.0.20262.10021: ranija izdanja su obuhvaćena savetom o slaboj proveri izvršnog potpisa, označenom kao CVE-2026-77805. Fiddler je alat za pregled i otklanjanje problema u HTTP i HTTPS saobraćaju, pa često radi na računarima sa osetljivim razvojnim ili administrativnim pristupom.
Drugi proizvod je paket @progress/sitefinity-nextjs-sdk. Cyber Centre navodi da su izdanja pre 15.4.8638 pogođena savetom koji se odnosi na bezbednosne probleme u Next.js ekosistemu iz septembra 2026. Administrator mora da proveri stvarno zaključanu verziju u projektu, a ne samo željeni opseg u package.json datoteci.
Zašto inventar verzija mora biti precizan
Fiddler Classic može biti instaliran lokalno na računarima programera, podrške i QA tima, pa centralni pregled servera neće nužno pronaći sve kopije. Sitefinity SDK može postojati u više repozitorijuma, granama i izgrađenim kontejnerima. Zbog toga provera treba da obuhvati radne stanice, CI/CD okruženje, zaključane pakete i već raspoređene artefakte.
Prvo napravite listu vlasnika sistema i mesta na kojima se proizvod koristi. Zatim zabeležite verziju, kanal instalacije i poslovnu važnost. Ne oslanjajte se na naziv prečice ili datum direktorijuma. Kod npm projekta proverite lock datoteku i rezultat alata za upravljanje paketima; kod desktop aplikacije koristite podatke iz same aplikacije ili potpisanog instalacionog paketa.
Ne propustite ovo
Bezbedan redosled ažuriranja
Pre izmene sačuvajte konfiguraciju, listu dodataka i relevantne proxy sertifikate, ali nemojte kopirati privatne ključeve na nezaštićeno mesto. Preuzimanje obavite samo sa zvanične Progress ili Telerik stranice. Proverite digitalni potpis paketa kada je dostupan, zatim ažurirajte testni sistem i ponovite osnovne zadatke koje tim svakodnevno koristi.
Za Sitefinity projekat pokrenite automatske testove, napravite novu čistu izgradnju i proverite da zaključana verzija više nije ispod 15.4.8638. Samo menjanje deklaracije bez osvežavanja lock datoteke i raspoređenog artefakta nije završena zakrpa. Posle produkcionog raspoređivanja zabeležite hash izgradnje i vreme promene.
Šta proveriti posle nadogradnje
Otvorite Fiddler Classic i potvrdite broj verzije. Proverite da li presretanje saobraćaja, pravila, ekstenzije i lokalni sertifikati rade prema internim pravilima. Ako alat više nije potreban, kontrolisano uklanjanje može biti bolji izbor od trajnog održavanja dodatne administrativne površine, ali odluku treba dokumentovati.
Kod Sitefinity aplikacije proverite pokretanje, autentifikaciju, ključne stranice i serverske logove. Posebno obratite pažnju na greške koje mogu da pokažu da je u produkciji ostao stari kontejner ili keširani paket. Ako postoji više instanci, svaka mora da prijavi očekivanu novu izgradnju.
Privremene mere nisu zamena za zakrpu
Ograničavanje administratorskog pristupa, odvajanje razvojnih računara i nadzor procesa mogu smanjiti rizik dok se promena testira. Ipak, ove mere ne menjaju preporuku proizvođača i državnog sajber-centra da se primene potrebna ažuriranja. Nemojte izmišljati mrežno pravilo kao univerzalnu zaštitu za propust koji zahteva verzijsku ispravku.
Za širi plan zaštite veb-okruženja pogledajte naš vodič za WordPress sigurnost. Iako se proizvodi razlikuju, ista disciplina važi: podržane verzije, najmanje privilegije, backup, evidencija promena i proverljiv plan oporavka.
Ne propustite ovo
Kako dokumentovati završenu proveru
Za svaki uređaj ili projekat zapišite staru i novu verziju, osobu koja je izvršila promenu, rezultat testa i izvor paketa. Ako proizvod nije prisutan, sačuvajte način na koji je to potvrđeno. Takva evidencija je važnija od kratke poruke „ažurirano“, jer omogućava naknadnu proveru i sprečava da skrivena kopija ostane nezaštićena.
Upozorenje AV26-999 je sažeto, ali dovoljno precizno da odredi proizvode i minimalne verzije. Progress bezbednosne zakrpe zato treba tretirati kao inventarski i operativni zadatak: pronaći svaku instalaciju, nadograditi podržanim putem, testirati i tek tada zatvoriti stavku.