Zimbra CVE-2026-73570: Microsoft je 30. septembra upozorio da se ranjivost aktivno koristi protiv javno dostupnih Zimbra servera. Greška omogućava ubacivanje sistemskih komandi kroz opcioni zimbra-snmp modul bez korisničkog naloga. Administratori zato treba odmah da provere verziju, konfiguraciju, logove i moguće tragove ranijeg upada, umesto da zakrpu tretiraju kao rutinsko ažuriranje koje može da čeka.
Kako napad počinje
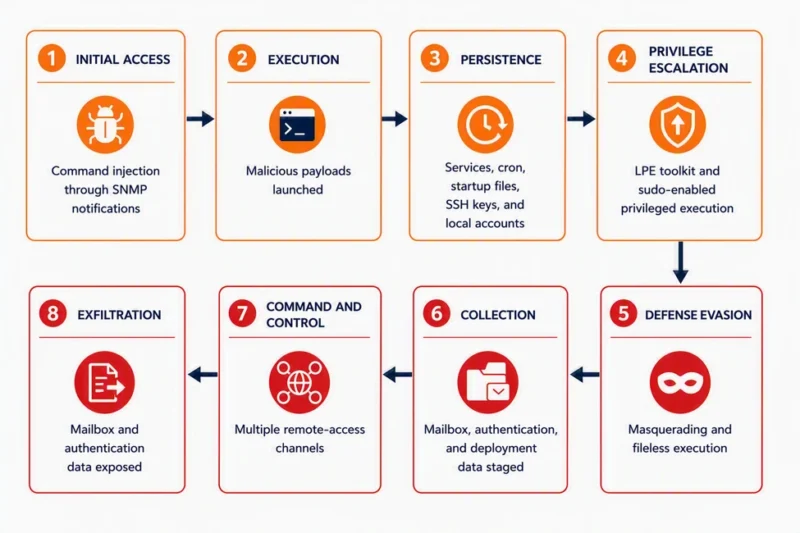
Prema Microsoft Incident Response timu, napadači šalju posebno oblikovane SMTP poruke sistemu na kojem su uključena SNMP obaveštenja. Ranjiva komponenta nepravilno obrađuje određene vrednosti pre prosleđivanja sistemskim alatima. Skrivanje administratorskog panela zato ne uklanja rizik: početni vektor koristi uobičajeni tok pošte, a ne prijavu na administratorski interfejs.
Uspešna eksploatacija ne završava se jednom komandom. Microsoft je dokumentovao postavljanje web shell fajlova, otvaranje reverse shell veze, podizanje privilegija i trajni pristup. Posledice mogu obuhvatiti čitanje poruka, krađu adresara i tajni, promenu pravila prosleđivanja i dalje kretanje kroz organizaciju. Mail server je posebno vredna meta jer povezuje mnoge identitete i servise.
Koje verzije treba ažurirati
Zimbra je ispravku uključila u verziju 10.1.20, objavljenu 20. jula, dok je CVE javno objavljen 13. avgusta. Serveri na starijim granama treba da pređu na 10.1.20 ili novije podržano izdanje. Pre instalacije treba napraviti proverenu rezervnu kopiju i evidentirati stanje, ali odlaganje povećava rizik jer su aktivni napadi potvrđeni.
Ako zakrpa ne može odmah da se instalira, Microsoft preporučuje uklanjanje zimbra-snmp paketa ili isključivanje SNMP obaveštenja kada nisu poslovno neophodna. To je samo privremena mera. Pristup SMTP i SNMP servisima treba ograničiti koliko arhitektura dozvoljava, a izlazne veze nadgledati. Promena porta sama po sebi nije zaštita od automatizovanog skeniranja i ciljane eksploatacije.
Kako tražiti tragove kompromitovanja
Pregled treba da obuhvati novonastale JSP fajlove u web direktorijumima, neuobičajene systemd servise, procese koje pokreće Zimbra korisnik, izmene cron zadataka i kontakte ka nepoznatim adresama. Logove treba analizirati i za period pre instaliranja zakrpe. Ako se napadač već učvrstio, ažuriranje neće ukloniti web shell, novi nalog ili ukradene akreditive.
Ne propustite ovo
Microsoft posebno savetuje rotaciju zimbraPreAuthKey ključa i drugih tajni dostupnih kompromitovanom sistemu. Potrebno je promeniti privilegovane lozinke, opozvati aktivne sesije, proveriti pravila automatskog prosleđivanja i utvrditi da li su sandučići ili rezervne kopije iznošeni. Kod potvrđenog upada treba uključiti tim za odgovor na incidente i sačuvati forenzički upotrebljive dokaze.
Zašto su ugrožene i male firme
Automatizovani napadi ne biraju samo velike kompanije; traže svaki javno dostupan servis sa ranjivom konfiguracijom. Mail server čuva reset linkove, poslovne dogovore i identitete zaposlenih, pa čak i mala instalacija može biti ulaz u širi lanac prevare. Brza provera verzije i opcione komponente ima veću vrednost od čekanja da antivirus prijavi posledicu.
Praktičan redosled je: evidentirati stanje, napraviti rezervnu kopiju, primeniti zakrpu, pregledati indikatore kompromitovanja i rotirati tajne kada postoji sumnja. Centralizovano čuvanje logova otežava napadaču da izbriše jedine dokaze. Organizacije treba da potvrde i da li rezervni server ili disaster-recovery kopija imaju istu ranjivu komponentu, kako se problem ne bi vratio posle oporavka.
Zimbra CVE-2026-73570: kontrolna lista za administratore
Za Zimbra CVE-2026-73570 odgovorna provera ne završava se prikazom broja verzije. Administrator treba da potvrdi da su svi čvorovi u klasteru ažurirani, da rezervna lokacija nema staru sliku sistema i da su proxy, mailstore i dodatni paketi popisani. Zatim treba uporediti vreme sumnjivih događaja sa izmenama naloga, pravilima prosleđivanja i udaljenim prijavama. Ako postoji ijedan pouzdan indikator upada, čuvanje dokaza mora prethoditi čišćenju. Zimbra CVE-2026-73570 treba tretirati kao potencijalni incident, jer uspešna eksploatacija napadaču može dati pristup osetljivim porukama i tajnama koje ostaju važne i nakon instaliranja zakrpe.
Provera treba da uključi i administratorske naloge koji se retko koriste, API tokene, sertifikate i integracije sa arhivom ili antispam servisima. Ako je server imao pristup direktorijumu korisnika, incidentni tim mora proceniti da li su kompromitovani i drugi sistemi. Dokumentovanje svake promene važno je za kasniju analizu i pouzdan povratak u rad.
Najvažnije stavke
- CVE-2026-73570 se aktivno iskorišćava protiv javno dostupnih Zimbra servera.
- Ispravka je dostupna u Zimbra 10.1.20 i novijim podržanim verzijama.
- Posle sumnje na upad treba pregledati trajni pristup i rotirati ključeve i lozinke.
Detalji su provereni u zvaničnom izvoru Microsoft Security Blog. Dodatni kontekst: povezani tekst na SajberSferi.