php2shell Ubuntu zakrpa dostupna je za dve kritične PHP ranjivosti i sva podržana Ubuntu izdanja. Greške CVE-2026-109618 i CVE-2026-109619 mogu da omoguće udaljeno izvršavanje koda bez prijave, pa administratori javno dostupnih PHP sajtova ne bi trebalo da čekaju sledeći redovni servisni prozor.
Najvažniji detalj je lako prevideti: instaliranje novih paketa nije uvek dovoljno. Apache ili PHP-FPM proces koji već radi mora da se ponovo pokrene kako bi učitao zakrpljenu verziju. Ako server koristi WordPress, Laravel, Nextcloud ili drugi PHP sistem, praktična posledica je ista — proverite paket, ažurirajte ga i restartujte servis.
php2shell Ubuntu zakrpa: ko je pogođen
Canonical je obe greške ocenio sa 9,2 po CVSS 4.0 skali, odnosno kao kritične. Napadaču nisu potrebni korisnički nalog ni interakcija žrtve; potreban mu je mrežni pristup PHP aplikaciji i uslovi u kojima ranjivi interpreter obrađuje posebno pripremljen zahtev. To je razlog da prioritet imaju internet serveri, hosting okruženja i poslovne aplikacije, a ne kućni računar na kojem PHP nije ni instaliran.
Podržani Ubuntu 22.04 LTS, 24.04 LTS, 26.04 LTS i 26.10 dobijaju ispravke kroz standardne repozitorijume. Za starija izdanja dostupnost zavisi od Ubuntu Pro i ESM pokrivenosti. Canonical navodi zakrpljene verzije: PHP 8.1 paket 8.1.2-1ubuntu2.28 za Ubuntu 22.04, PHP 8.3 paket 8.3.6-0ubuntu0.24.04.13 za 24.04, te odgovarajuće PHP 8.5 pakete za 26.04 i 26.10.
Prvo proverite šta je zaista instalirano
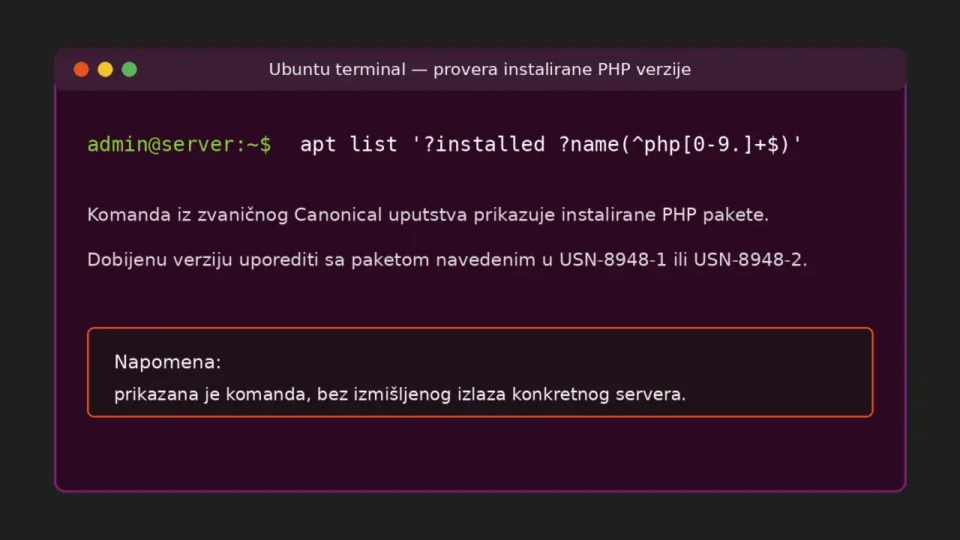
Na serveru pokrenite komandu ispod. Ona ne dokazuje sama po sebi da je sistem ranjiv, već prikazuje instalirane glavne PHP pakete. Dobijenu verziju zatim uporedite sa Ubuntu Security Notice biltenom za izdanje koje koristite. Ako imate više PHP grana, proverite svaku — stari interpreter može ostati instaliran i kada ga glavni sajt više ne koristi.
apt list '?installed ?name(^php[0-9.]+$)'Ne oslanjajte se samo na verziju koju prikazuje komandna linija ako web server koristi drugi SAPI ili FPM pool. Proverite konfiguraciju virtuelnog hosta, aktivni Apache modul i socket ka kojem Nginx prosleđuje PHP zahteve. Na produkcionom sistemu zabeležite trenutno stanje pre promene, jer je to najbrži put do razumnog povratka ako aplikacija posle nadogradnje pokaže problem sa ekstenzijom ili zavisnošću.
Zakrpa, restart i provera bez nagađanja
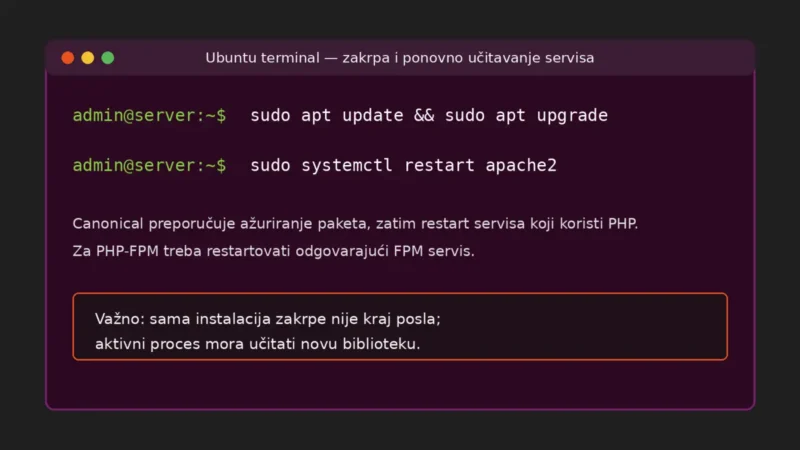
Canonical preporučuje standardno ažuriranje paketa, a php2shell Ubuntu zakrpa stiže kroz zvanične repozitorijume. Pre toga napravite proverenu rezervnu kopiju podataka i konfiguracije, naročito na serveru sa više sajtova. Naš raniji tekst o serverskoj infrastrukturi SajberSfere pokazuje zašto PHP-FPM, veb server i keš sloj treba posmatrati kao povezanu celinu, a ne kao izolovane pakete.
sudo apt update && sudo apt upgradeAko koristite Apache sa mod_php, Canonical kao primer navodi sudo systemctl restart apache2. Kod Nginx okruženja obično treba restartovati odgovarajući PHP-FPM servis, čiji naziv zavisi od verzije, na primer php8.3-fpm. Nemojte naslepo kopirati taj naziv: proverite aktivnu verziju i status servisa komandom systemctl status. Potpuni restart sistema je najjednostavnija opcija kada održavanje to dozvoljava, ali nije zamena za proveru da se aplikacija vratila u ispravno stanje.
Kako potvrditi da je intervencija uspela
- Ponovite proveru instaliranih PHP paketa i uporedite verziju sa odgovarajućim USN biltenom.
- Proverite da su Apache, Nginx i PHP-FPM servisi aktivni i bez novih grešaka u dnevniku.
- Otvorite ključne stranice aplikacije, prijavu i jednu operaciju koja zaista izvršava PHP kod.
- Pratite 5xx odgovore, PHP fatal greške i neuobičajene procese ili promene fajlova.
Automatska bezbednosna ažuriranja mogu da instaliraju paket u pozadini, ali Canonical upozorava da aplikacija i dalje mora da učita novu verziju. Zato „unattended-upgrades je uključen” nije završna provera. Administrator treba da potvrdi verziju, restart i zdravlje aplikacije. Ako je server bio javno dostupan dok je ranjivi PHP radio, pregled logova i integriteta fajlova ima smisla čak i kada nema očiglednog incidenta.
php2shell nije razlog za panično gašenje svakog Ubuntu sistema, ali jeste razlog za brz, dokumentovan i proverljiv servisni zahvat. Tačan paket zavisi od izdanja, pa su zvanični USN-8948-1 i USN-8948-2 konačna referenca za verziju koja zatvara problem.