Microsoft Pluton više nije TPM na novim AMD i Qualcomm platformama počev od generacije čipova za 2026. godinu. Microsoft je precizirao da TPM 2.0 funkcije na tim računarima preuzima proizvođački firmverski TPM ili zaseban čip, dok Pluton ostaje poseban sigurnosni procesor za izolovano izvršavanje Windows zaštite.
Promena se odnosi na novu silikonsku generaciju, ne na računare iz 2025. i ranije na kojima je Pluton već podešen kao TPM. Ti uređaji ostaju podržani. Za kupca je zato važnije da proveri konkretan procesor i implementaciju proizvođača nego da iz samog logotipa zaključi ko obavlja TPM posao.
Microsoft Pluton više nije TPM sa drugim imenom
TPM, odnosno Trusted Platform Module, predstavlja specifikaciju. On čuva kriptografske ključeve, meri komponente koje učestvuju u pokretanju računara i pomaže funkcijama kao što su BitLocker i Windows Hello. TPM može biti zaseban čip, deo firmvera ili funkcija integrisana u procesor. Zbog toga dva računara sa „TPM 2.0” oznakom ne moraju imati potpuno isti fizički dizajn.
Pluton je Microsoftov konkretan bezbednosni procesor nastao iz iskustva sa Xbox konzolama i Azure Sphere uređajima. Smešten je u procesorski paket, ali na novim AMD i Qualcomm čipovima više nije sistemski TPM. Windows i aplikacije TPM usluge dobijaju iz proizvođačkog fTPM-a ili diskretnog modula, a Pluton ostaje dostupan za dodatne funkcije koje Microsoft može da isporučuje kroz svoj firmver.
Najvažnija razlika je veza između komponenti. Kod klasičnog diskretnog TPM-a, podatak putuje električnim vezama na matičnoj ploči. Napadač sa fizičkim pristupom, odgovarajućom opremom i dovoljno vremena može pokušati da posmatra ili ometa taj saobraćaj. Integracija ne rešava svaki problem, ali takvu vrstu napada čini znatno težom.
Ažuriranja stižu kroz isti kanal kao i Windows zaštita
Plutonov firmver može da dobija bezbednosne ispravke kroz Windows Update. To je važna operativna prednost: računar ne zavisi isključivo od toga kada će proizvođač matične ploče ili zasebnog sigurnosnog čipa objaviti novi paket. Microsoft navodi da se firmver proverava potpisom pre učitavanja, a rollback zaštita sprečava vraćanje na staru ranjivu verziju.
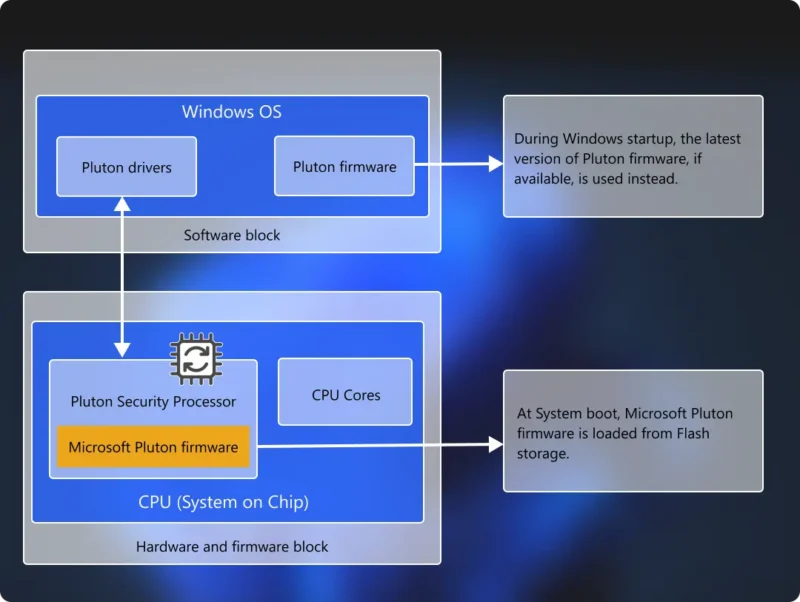
Ipak, centralizovana isporuka ne znači da će svaki uređaj istog dana dobiti identičan paket. Proizvođač računara, model procesora i politika kompanije i dalje utiču na podržanu konfiguraciju. Poslovne IT ekipe zato treba da proveravaju konkretan model, BIOS podešavanja i dokumentaciju, umesto da zaključak izvode samo iz nalepnice na kutiji.
Microsoft navodi i zaštitu SHACK, skraćeno od Secure Hardware Cryptography Key. Ključevi koji su napravljeni kao neizvozivi ostaju unutar Plutona i ne mogu da se predaju drugoj komponenti kao običan čitljiv podatak. To je korisno za prijavljivanje bez lozinke, šifrovanje diska i potvrdu da se sistem pokrenuo u očekivanom stanju.
Šta proveriti na svom računaru
Najbrža provera u Windowsu je aplikacija Windows Security. U odeljku Device security otvorite Security processor details. Sistem može prikazati proizvođača, verziju specifikacije i stanje sigurnosnog procesora. Dodatni podatak se dobija pokretanjem komande tpm.msc, ali ona potvrđuje TPM funkcionalnost i ne govori uvek čitavu priču o fizičkoj implementaciji.
Ako koristite BitLocker, pre izmene BIOS ili UEFI podešavanja sačuvajte recovery key na bezbednom mestu. Nagla promena sigurnosnog procesora može izazvati zahtev za ključem pri sledećem pokretanju. Isključivanje Plutona samo zato što se pojavilo novo ime obično nema smisla; prvo proverite politiku proizvođača i da li je disk zaista zaštićen.
Za širi kontekst o ažuriranju sistema pročitajte naš pregled šire dostupnosti Windowsa 11 26H2. Microsoftov zvanično objašnjenje nove uloge Plutona i TPM-a sadrži arhitekturu, režime rada i detalje isporuke firmvera.
Na računarima bez Plutona nema razloga za paniku. Diskretni ili firmverski TPM 2.0 i dalje ispunjava Windows zahteve i može pouzdano da štiti ključeve kada je uređaj pravilno podešen. Pluton je drugačiji dizajn sa posebnim prednostima, a ne rok trajanja za sav postojeći hardver. Za kućnog korisnika važniji su uključeno šifrovanje, ažuran BIOS i bezbedno sačuvan ključ za oporavak.
Najpošteniji zaključak je da Pluton i dalje smanjuje prostor za određene fizičke napade i pojednostavljuje ažuriranje, ali ne zamenjuje dobru lozinku, ažuran sistem ili rezervnu kopiju recovery ključa. Microsoft Pluton više nije TPM na novom AMD i Qualcomm silicijumu; ostaje odvojena hardverska platforma uz proizvođački fTPM ili diskretni TPM 2.0.