Chrome blokada eMudhra sertifikata je tema ovog proverenog pregleda; potvrđene činjenice su odvojene od ograda, očekivanja i još neobjavljenih detalja.
Slabi privatni ključevi omogućavali su falsifikovanje sertifikata; korisnici su zaštićeni, a administratori moraju proveriti lance poverenja.
Google je 17. oktobra primio prijavu da su privatni ključevi osam eMudhra posredničkih CA sertifikata generisani sa slabom entropijom. Chrome je istog dana dodao CRLSet blokadu SPKI heševa, a Android i Googlebook uređaji dobili su ekvivalentnu zaštitu preko Google Play Services. Google potom uklanja emSign ECC Root CA – G3 iz Chrome Root Storea. Ovo je originalni SajberSfera pregled zasnovan na primarnom izvoru, proveren 21. oktobra 2026. godine. Tekst odvaja potvrđene činjenice od procene i ne pretpostavlja cenu, dostupnost, rezultat ili funkciju koju izvor nije objavio.
Chrome blokada eMudhra sertifikata: Šta je potvrđeno
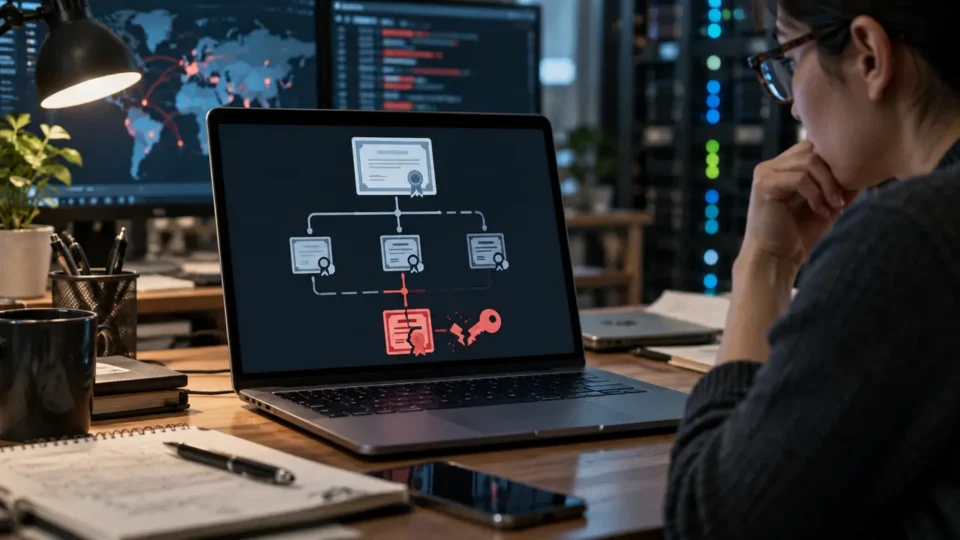
Google je 17. oktobra primio prijavu da su privatni ključevi osam eMudhra posredničkih CA sertifikata generisani sa slabom entropijom. Chrome je istog dana dodao CRLSet blokadu SPKI heševa, a Android i Googlebook uređaji dobili su ekvivalentnu zaštitu preko Google Play Services. Google potom uklanja emSign ECC Root CA – G3 iz Chrome Root Storea.
Zašto je vest važna
Slab privatni ključ CA može omogućiti izdavanje lažnih HTTPS sertifikata. Google navodi da pre blokade u Certificate Transparency dnevnicima nije bilo sertifikata vezanih za šest pogođenih posredničkih CA koji bi bili upotrebljivi protiv klijenata sa obaveznom CT proverom. To smanjuje poznati rizik, ali ne pokriva svaki stari klijent ili zaseban trust store. Značaj ove teme nije samo u novoj oznaci ili specifikaciji, već u posledicama za svakodnevnu upotrebu. Korisnik treba da razume šta se zaista menja, na kojim uređajima ili nalozima promena važi i koji uslovi mogu uticati na rezultat. Urednička procena zato ostaje odvojena od izjave proizvođača ili institucije.
Šta korisnik treba da uradi
Krajnji korisnici uglavnom ne moraju ručno da instaliraju Chrome zakrpu, dok ponovno pokretanje Androida može ubrzati prijem ažuriranja. Administratori moraju inventarisati servere čiji lanac vodi do emSign ECC Root CA – G3, nabaviti sertifikat iz druge PKI hijerarhije i testirati ga pre uklanjanja korena da bi izbegli prekid rada. Najbezbedniji postupak je proveriti zvaničnu dokumentaciju, sačuvati postojeću konfiguraciju i menjati jednu stvar odjednom. Tako se eventualni problem može povezati sa konkretnim ažuriranjem ili podešavanjem, bez nagađanja i nepotrebnog rizika.
- Zvanično: Google je 17. oktobra primio prijavu da su privatni ključevi osam eMudhra posredničkih CA sertifikata generisani sa slabom entropijom. Chrome je istog dana dodao CRLSet blokadu SPKI heševa, a Android i Googlebook uređaji dobili su ekvivalentnu zaštitu preko Google Play Services. Google potom uklanja emSign ECC Root CA – G3 iz Chrome Root Storea.
- Ograničenja: Slab privatni ključ CA može omogućiti izdavanje lažnih HTTPS sertifikata. Google navodi da pre blokade u Certificate Transparency dnevnicima nije bilo sertifikata vezanih za šest pogođenih posredničkih CA koji bi bili upotrebljivi protiv klijenata sa obaveznom CT proverom. To smanjuje poznati rizik, ali ne pokriva svaki stari klijent ili zaseban trust store.
- Praktično: Krajnji korisnici uglavnom ne moraju ručno da instaliraju Chrome zakrpu, dok ponovno pokretanje Androida može ubrzati prijem ažuriranja. Administratori moraju inventarisati servere čiji lanac vodi do emSign ECC Root CA – G3, nabaviti sertifikat iz druge PKI hijerarhije i testirati ga pre uklanjanja korena da bi izbegli prekid rada.
Chrome blokada eMudhra sertifikata treba tumačiti u okviru podataka koje je objavio navedeni primarni izvor.
Kako proveriti rezultat
Posle promene proverite da li je funkcija zaista aktivna, da li se ponašanje podudara sa dokumentacijom i da li su privatnost, performanse i stabilnost ostali prihvatljivi. Zabeležite verziju softvera, model uređaja, vreme testa i relevantne poruke o grešci. Ako rezultat odstupa, vratite se na podržano stanje ili sačekajte zvaničnu ispravku umesto korišćenja neproverenih alata.
Ograničenja i otvorena pitanja
Slab privatni ključ CA može omogućiti izdavanje lažnih HTTPS sertifikata. Google navodi da pre blokade u Certificate Transparency dnevnicima nije bilo sertifikata vezanih za šest pogođenih posredničkih CA koji bi bili upotrebljivi protiv klijenata sa obaveznom CT proverom. To smanjuje poznati rizik, ali ne pokriva svaki stari klijent ili zaseban trust store. Pojedine mogućnosti mogu stizati postepeno, zavisiti od regiona, naloga, jezika, hardvera ili serverske aktivacije. Zato iskustvo jednog korisnika nije dokaz da je funkcija dostupna svima. Cene, rokovi i kompatibilnost treba proveriti na lokalnoj stranici ili u samom proizvodu neposredno pre odluke.
Praktičan zaključak
Krajnji korisnici uglavnom ne moraju ručno da instaliraju Chrome zakrpu, dok ponovno pokretanje Androida može ubrzati prijem ažuriranja. Administratori moraju inventarisati servere čiji lanac vodi do emSign ECC Root CA – G3, nabaviti sertifikat iz druge PKI hijerarhije i testirati ga pre uklanjanja korena da bi izbegli prekid rada. Zaključak je da vest ima jasnu praktičnu vrednost, ali je najbolje postupati na osnovu potvrđenih podataka i merljivog rezultata. Ne treba mešati marketinšku tvrdnju, medijski navod i nezavisno testiranje. Kada se pojave nove zvanične informacije, tekst se može dopuniti bez menjanja onoga što je u trenutku provere bilo tačno.
Za dodatni kontekst pročitajte i Vodič za proveru sumnjivih linkova. Primarni izvor je Google Security Blog.