lažni VPN sajt je tema ovog pregleda, zasnovanog na proverljivim podacima i jasno označenim ograničenjima izvora.
lažni VPN sajt: najvažniji kontekst
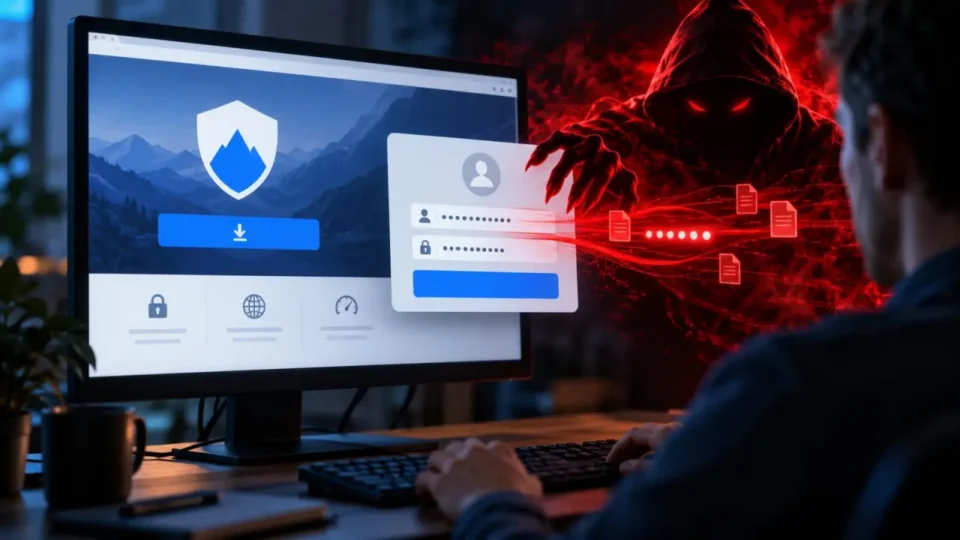
Napadači više ne moraju da podmetnu očigledno lažan program da bi prevara uspela. U kampanji koju je istraživao Huntress, kopija WatchGuard stranice najpre traži adresu VPN servera, korisničko ime i lozinku, a zatim posetiocu isporučuje legitimni potpisani instalacioni paket. Korisnik zato može da dobije program koji očekuje i da ne primeti da je poverljive podatke već poslao napadaču.
Kako funkcioniše napad
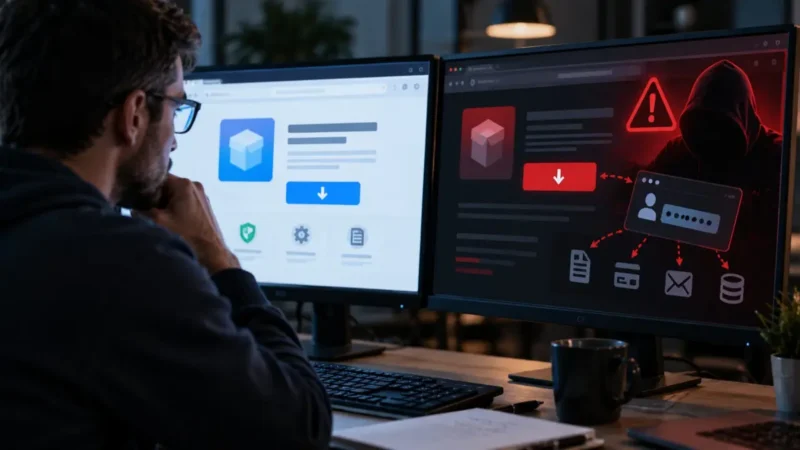
Prema nalazima koje prenosi TechRadar, kampanja koristi domen nalik zvaničnom i stranicu dizajniranu da izgleda kao preuzimanje VPN klijenta. Pre samog preuzimanja pojavljuje se formular za podatke o vezi. Ti podaci su posebno vredni jer mogu otvoriti direktan put ka poslovnoj mreži, udaljenim servisima ili administrativnim portalima.
Istraživači navode i manipulativan detalj: prvi unos može biti označen kao pogrešan, pa žrtva ponavlja lozinku. Napadač time dobija dve verzije podataka i povećava verovatnoću da je makar jedna tačna. Posle toga se preuzima autentični softver, zbog čega antivirus ne mora da prijavi sam instalacioni fajl.
Zašto potpisani program nije dokaz bezbednosti
Digitalni potpis pomaže da se proveri ko je potpisao fajl i da li je fajl menjan nakon potpisivanja. On ne potvrđuje da je veb-stranica sa koje je fajl preuzet legitimna niti da formular prikazan pre preuzimanja bezbedno obrađuje podatke. U ovoj kampanji pravi instalacioni paket služi kao paravan za krađu koja se već dogodila.
To menja uobičajenu proveru administratora. Nije dovoljno pregledati svojstva preuzetog fajla. Potrebno je proveriti domen pre unosa bilo kakve adrese servera ili lozinke. Password manager koji ne nudi automatsko popunjavanje na novom domenu može biti važan signal upozorenja, a ne smetnja koju treba zaobići.
SEO trovanje dovodi žrtvu
Lažne stranice često pokušavaju da se pojave visoko u rezultatima pretrage za izraze poput imena proizvoda i reči download. Administrator u žurbi može kliknuti prvi oglas ili rezultat, posebno tokom rešavanja incidenta ili postavljanja novog računara. Vizuelna sličnost sa proizvođačem tada stvara lažni osećaj sigurnosti.
Naš vodič o zaštiti Windows DNS servera naglašava isti operativni princip: privilegovani nalozi zahtevaju strožu proceduru od običnog korisničkog naloga. Za VPN alate treba koristiti interni softverski katalog ili sačuvani zvanični link, umesto nove pretrage svaki put.
Šta uraditi pre preuzimanja
Prvo otvorite zvanični sajt proizvođača iz administrativne dokumentacije, ugovora ili proverenog bookmarka. Proverite tačan domen, TLS sertifikat i putanju stranice. Ne oslanjajte se na favicon, logo ili dizajn, jer se oni lako kopiraju. Ako stranica traži VPN lozinku samo da biste preuzeli javni klijent, zaustavite postupak i proverite zahtev drugim kanalom.
Organizacije mogu dodatno da ograniče rizik DNS filtriranjem novih domena, zaštitom pretraživača, aplikacionim allowlistama i centralnom distribucijom softvera. Administratorski nalog ne treba koristiti za običan web pregled. Poseban nalog, phishing-otporna višefaktorska autentifikacija i ograničavanje izvornog pristupa smanjuju štetu čak i kada lozinka procuri.
Ako su podaci već uneti
Sumnjiv unos treba tretirati kao kompromitovanje, čak i ako je preuzeti fajl legitiman i skeniran bez upozorenja. Lozinku odmah promenite sa čistog uređaja, opozovite aktivne sesije i tokene, proverite MFA postavke i rotirajte povezane servisne tajne. Ako je ista ili slična lozinka korišćena drugde, promena mora obuhvatiti i te sisteme.
Zatim pregledajte VPN i identitetske dnevnike: neuobičajene IP adrese, nova geografska područja, neuspele pa uspešne prijave, promene pravila i nove administratorske naloge. Sačuvajte URL, vreme posete i relevantne logove za incident response tim. Nemojte ponovo otvarati sumnjivu stranicu sa produkcionog računara radi dodatne provere.
Pouka za administratore i MSP timove
Ovakav napad cilja naviku da legitimni fajl poistovetimo sa legitimnim tokom preuzimanja. U lancu ima više tačaka provere: domen, zahtev za podatke, ponašanje password managera, poreklo linka i mrežni logovi. Jedna uspešna kontrola može sprečiti da krađa lozinke preraste u pristup klijentskim mrežama.
Kampanju su opisali Huntress istraživači nakon sumnjive aktivnosti povezane sa MSP administratorom. TechRadarov izveštaj sažima nalaze. Naziv imitatorskog domena namerno ne navodimo, jer odbrana treba da se zasniva na proverenim izvorima, a ne na jednoj blok-listi koja može brzo zastareti.
Praktična procena
Lažni VPN sajt treba tretirati kao incident čak i kada se posle formulara preuzme potpuno legitiman program. Administrator treba da sačuva vreme događaja, proveri identitetske i VPN logove, opozove sesije i rotira sve povezane tajne sa čistog uređaja. Tim zatim treba da proveri da li je kompromitovani nalog menjao pravila, dodavao korisnike ili pristupao klijentskim mrežama. Centralna distribucija softvera i phishing-otporna MFA značajno smanjuju rizik. Najvažnija pouka je da digitalni potpis fajla ne potvrđuje prethodnu veb-stranicu niti podatke koje je korisnik na njoj uneo.