Midnight Mimosa malver u Android firmveru otkriven je na pojedinim jeftinim telefonima pre nego što su stigli do kupaca. Bitdefenderova analiza opisuje lanac u kojem zlonamerni kod nije obična aplikacija koju je korisnik naknadno instalirao, već deo softvera duboko ugrađenog u uređaj. To značajno otežava otkrivanje i uklanjanje.
Kako radi Midnight Mimosa malver u Android firmveru
Kada je zlonamerni element deo sistemskog firmvera, može dobiti privilegije koje standardna aplikacija nema. Može se pokretati posle vraćanja uređaja na fabrička podešavanja, instalirati dodatne komponente ili menjati način na koji telefon komunicira sa spoljnim serverima. Korisnik pritom možda ne vidi jasnu ikonu ili poruku koja bi ukazala na problem.
Bitdefender je kampanju povezao sa određenim lancem snabdevanja i jeftinijim modelima, a ne sa svim Android telefonima. Zato nije opravdano širiti paniku ili tvrditi da je Android kao platforma u celini kompromitovan. Ključni rizik je neprovereni firmver proizvođača i distributera koji nemaju transparentan program ažuriranja.
Zašto fabrički reset nije dovoljan
Fabričko vraćanje uglavnom briše korisničke podatke i aplikacije, ali ne prepisuje svaki deo sistemske slike. Ako se Midnight Mimosa malver u Android firmveru nalazi u privilegovanom sloju, reset može samo privremeno ukloniti posledice, dok se zlonamerni proces ponovo aktivira. Pouzdano rešenje zahteva čist, potpisan firmver od proizvođača ili zamenu uređaja. Korisnik ne treba da pokušava neproverene alate za flešovanje, jer pogrešna slika sistema može potpuno onesposobiti telefon ili uneti novi malver. Zvanična potvrda proizvođača ostaje najvažniji dokaz.
Kako proveriti sumnjiv uređaj
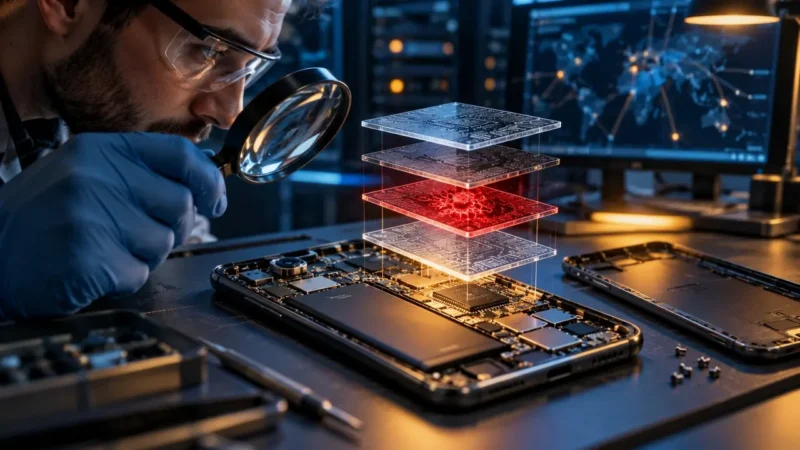
Proverite tačan model, broj izdanja, datum bezbednosne zakrpe i dostupna ažuriranja. Uporedite podatke sa zvaničnom stranicom proizvođača. Neuobičajena potrošnja interneta, baterije ili dozvole mogu biti signal, ali nisu dokaz. Mobilni antivirus može otkriti neke komponente, dok duboko ugrađeni kod zahteva napredniju analizu i često nije moguće pouzdano ukloniti ga korisničkim alatima.
Ako uređaj koristite za bankarstvo, poslovnu poštu ili višefaktorsku autentifikaciju i sumnjate da je pogođen, prebacite osetljive aktivnosti na pouzdan telefon. Promenite lozinke sa drugog, čistog uređaja i proverite aktivne sesije. Ne instalirajte nasumične ROM fajlove sa foruma, jer time možete dodati novi rizik ili trajno onesposobiti telefon.
Šta kupci mogu da urade
Cena nije jedini pokazatelj bezbednosti, ali ekstremno jeftin uređaj nepoznatog porekla nosi veći rizik ako nema javnu politiku ažuriranja. Pre kupovine proverite da li proizvođač objavljuje bezbednosne biltene, koliko dugo obećava zakrpe i da li je model sertifikovan za tržište. Sačuvajte račun i podatke o prodavcu.
Za dodatne praktične savete pogledajte naš tekst o oktobarskoj bezbednosnoj zakrpi za Galaxy S26. Redovna zakrpa nije savršena zaštita, ali transparentan kanal ažuriranja i mogućnost provere verzije znatno smanjuju rizik u odnosu na uređaj bez podrške.
Šta treba da urade proizvođači i prodavci
Proizvođači moraju da kontrolišu dobavljače firmvera, koriste potpisane verzije i omoguće proveru integriteta. Distributeri treba da mogu da povuku kompromitovanu seriju i jasno obaveste kupce. Istraživačima je potreban kanal za prijavu nalaza, a korisnicima konkretan odgovor: koji modeli su pogođeni, koja verzija rešava problem i da li je zamena neophodna.
Midnight Mimosa malver u Android firmveru podseća da bezbednost telefona počinje pre prvog uključivanja. Korisnik ne može sam da nadoknadi slabosti lanca snabdevanja. Zbog toga su dokazivo poreklo softvera, redovna ažuriranja i odgovornost proizvođača važniji od velikog broja unapred instaliranih funkcija.
Zaključak
Ako vaš model nije naveden u pouzdanoj analizi, nema razloga za paničnu promenu uređaja. Ako jeste ili pokazuje ozbiljne simptome, sačuvajte dokaze, obratite se prodavcu i proizvođaču i ne koristite ga za osetljive naloge dok ne dobijete pouzdano rešenje. Fabrički reset sam po sebi nije dovoljan kada je problem u firmveru. Korisnici bi trebalo da zabeleže serijski broj, verziju izdanja i gde je uređaj kupljen, jer ti podaci pomažu da se utvrdi pogođena serija. Ako prodavac nudi samo nejasno uputstvo za reset bez zvaničnog firmvera, tražite pisanu potvrdu i uslove povraćaja. Poslovne organizacije treba da blokiraju sumnjiv model sa mreže dok se ne završi procena, a zatim provere naloge koji su korišćeni na uređaju. Važno je izbeći prebacivanje rezervne kopije na novi telefon bez pregleda aplikacija i podešavanja. Problem lanca snabdevanja zahteva trag koji povezuje model, firmver i prodajni kanal, ne samo opis simptoma.