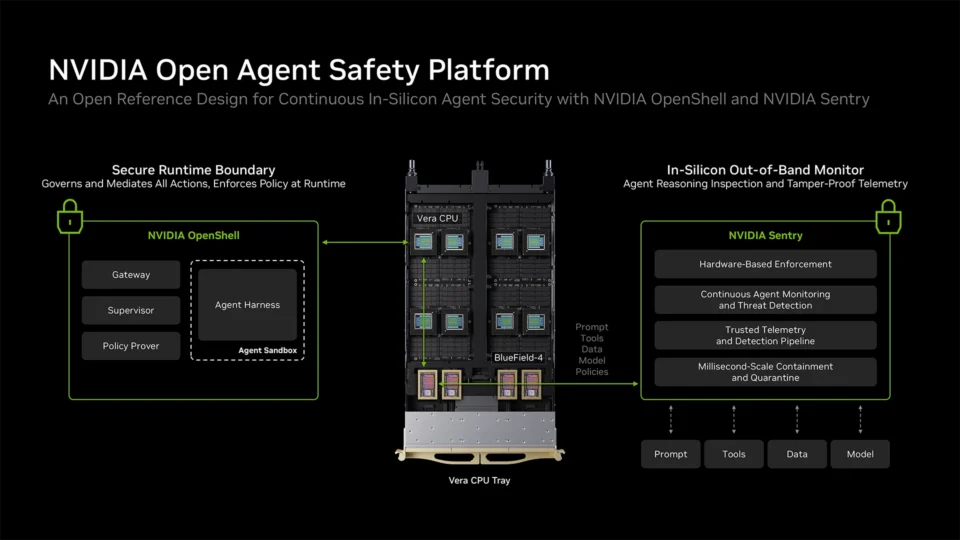
NVIDIA Open Agent Safety Platform je nova otvorena bezbednosna osnova namenjena AI agentima koji samostalno koriste alate, pristupaju podacima i izvršavaju zadatke. Platforma kombinuje softverska ograničenja, stalni nadzor i odvojenu hardversku kontrolu kako bi organizacije mogle preciznije da odrede šta agent sme da vidi, uradi i promeni.
NVIDIA je platformu predstavila 28. septembra 2026. Glavne komponente su OpenShell, otvoreni runtime za izolaciju i sprovođenje pravila, i Sentry, referentni sistem koji nadgleda ponašanje agenta izvan njegovog glavnog okruženja. Ideja nije da se modelu samo kaže da bude bezbedan, već da se tehnički ograniči prostor u kojem može da deluje.
Kako NVIDIA Open Agent Safety Platform postavlja granice
Klasičan četbot uglavnom odgovara tekstom. Agent može da otvara datoteke, poziva API-je, menja kod, šalje zahteve i upravlja poslovnim procesima. Svaki dodatni alat povećava korist, ali i posledice pogrešnog tumačenja zadatka, kompromitovanog dodatka ili zlonamernog sadržaja koji pokušava da preusmeri ponašanje sistema.
Uputstva unutar prompta nisu dovoljna zaštita kada agent ima stvarne dozvole. NVIDIA zato razdvaja odluku modela od mehanizma koji odobrava ili odbija akciju. Sličan princip već postoji u operativnim sistemima: aplikacija može da zatraži pristup, ali konačno pravilo sprovodi sloj koji aplikacija ne kontroliše.
OpenShell kontroliše šta agent može da uradi
OpenShell postavlja izolovano izvršno okruženje i pravila pristupa podacima, alatima i spoljnim servisima. Beleži dozvoljene i odbijene odluke, a timovi mogu centralno da prikupljaju logove i zahtevaju ljudsko odobrenje kada agent traži šira prava. NVIDIA navodi da podržava otvorene i zatvorene modele, kao i agente poput Claude Code, Codex, OpenCode i GitHub Copilot CLI-ja. Detalji su objavljeni u zvaničnom NVIDIA saopštenju.
Važna osobina je sprovođenje politike izvan samog procesa agenta. Ako model pogrešno zaključi da bi trebalo da pristupi zabranjenom direktorijumu ili servisu, runtime može da odbije zahtev bez oslanjanja na to da će se model sam ispraviti. Naš tekst o proveri AI odgovora pre objave objašnjava zašto ljudska kontrola i proverljivi trag ostaju važni i kada alat deluje ubedljivo.
Ne propustite ovo
Sentry dodaje nezavisan nadzor u hardveru
Sentry je zamišljen kao nadzorni sloj koji radi na BlueField-4 DPU hardveru i ostaje odvojen od host sistema i agenta. Prema NVIDIA-i, može da prati zahteve i odgovore, proverava identitet agenta, sprovodi granularne zero-trust politike i karantinski zaustavi agenta koji izađe iz dozvoljenih granica.
Takav odvojeni domen poverenja važan je u scenariju u kojem je glavni sistem kompromitovan. Napadač koji preuzme agentski proces ne bi automatski trebalo da preuzme i kontrolu koja ga nadgleda. Ipak, tvrdnje o reakciji u milisekundama i malom uticaju na performanse potiču od proizvođača i zahtevaju nezavisna merenja u realnim okruženjima.
Platforma nije vezana samo za NVIDIA hardver
OpenShell je otvorenog koda i NVIDIA navodi da može da se proširi na platforme kompanija Arm i Intel. BlueField i Vera dodaju optimizovane hardverske slojeve, ali osnovni runtime može da radi lokalno, u data centru, oblaku ili Kubernetes okruženju bez BlueField-4 kartice. To je bitna razlika između otvorene softverske komponente i kompletnog NVIDIA referentnog dizajna.
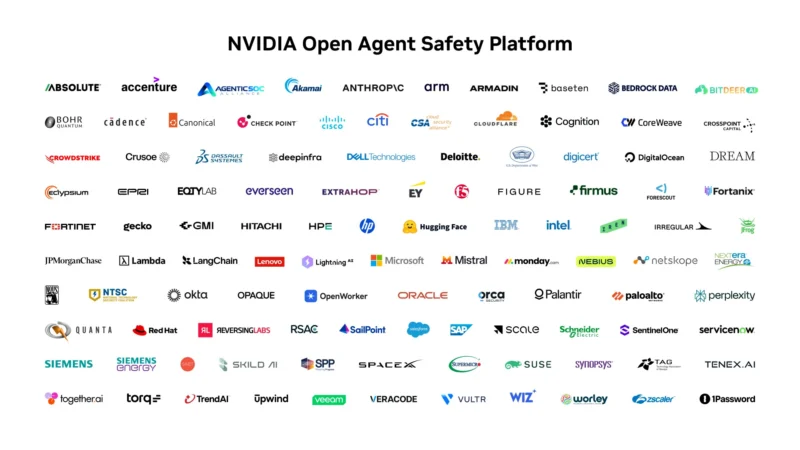
Kompanija je objavila podršku velikog broja partnera iz softvera, oblaka, finansija, industrije i robotike. Na listi su Anthropic, Cisco, Microsoft, Red Hat, SAP, Salesforce i drugi. Prisustvo partnera pokazuje interesovanje, ali ne znači da je svaka integracija već opšte dostupna niti da predstavlja nezavisan sertifikat bezbednosti.
Šta ovo menja za kompanije koje uvode agente
Najvažnija promena je pomeranje fokusa sa obećanja modela na proverljiva pravila izvršavanja. Timovi treba da definišu najmanje potrebne dozvole, odvoje osetljive podatke, vode audit trag i uvedu ljudsko odobrenje za rizične akcije. Platforma može da pomogne, ali ne zamenjuje inventar alata, procenu rizika, upravljanje tajnama i plan reagovanja na incident.
Za korisnike je praktična poruka jednostavna: agent koji radi više poslova mora imati manje podrazumevanih ovlašćenja, ne više. Svaki pristup pošti, repozitorijumu, bazi ili produkcionom sistemu treba da bude eksplicitno ograničen i vidljiv. Bez toga, brži agent samo brže povećava posledice greške.
Ne propustite ovo
Otvorena osnova tek treba da prođe ozbiljne testove
NVIDIA Open Agent Safety Platform je značajan pokušaj da se bezbednost agenata prebaci u infrastrukturni sloj. Otvoreni OpenShell olakšava proveru i prilagođavanje, dok Sentry predstavlja dodatni, hardverski izolovan mehanizam. Vrednost će zavisiti od kvaliteta implementacije, transparentnosti politika i nezavisnih testova otpornosti.
Organizacije zato ne bi trebalo da naziv platforme tumače kao garanciju. Najbezbedniji pristup je postepeno uvođenje, ograničeni pilot, stroga prava, merljivi logovi i jasna mogućnost zaustavljanja. Nova platforma daje korisne građevne blokove, ali odgovornost za način na koji su sastavljeni ostaje na timu koji agenta pušta u rad.